Безопасность нейросетей · пароли и данные
ChatGPT и нейросети воруют пароли: 7 правил 2026 года
28 мая 2026 компания Malwarebytes раскрыла кампанию с поддельным сайтом ChatGPT: домен openew.app выглядел точь-в-точь как официальная страница загрузки, а вместо программы ставил на компьютер жертвы вора паролей. Это не единичный случай, а один из нескольких похожих отчётов за последний год - и повод разобраться, где именно нейросети становятся дырой в твоей защите, а не только удобным чатом
К концу статьи ты будешь знать несколько реальных каналов утечки данных через нейросети - от того, что вставляешь в чат сам, до вредоносных приложений и расширений - и семь конкретных правил, которые закрывают каждый из них. Ни одно правило не требует технических знаний, все шаги делаются в обычных настройках браузера и аккаунта
Открой список расширений своего браузера и удали любое, что называет себя «ChatGPT» или «AI Sidebar», но не является официальным продуктом OpenAI или Anthropic - именно так за последний год утекали переписки у сотен тысяч человек. Дальше в статье семь правил, которые закрывают остальные каналы утечки
Что вставляешь в чат сам - это тоже канал утечки
Каждая строка, которую ты вставил в окно чата с ChatGPT или Claude, физически ушла на сервер компании - и может остаться в логах даже тогда, когда обучение модели на твоих данных выключено
Это не теория заговора и не повод бояться нейросетей: и OpenAI, и Anthropic хранят техническую копию переписки некоторое время ради безопасности и разбора жалоб, прежде чем удалить. Проблема возникает не из-за самой компании, а из-за привычки вставлять в чат всё подряд - пароль от рабочей почты, номер карты, скан паспорта, чужие персональные данные. Если твой аккаунт взломают (а способы взлома разобраны ниже), у злоумышленника окажется не только доступ к чату, но и вся история того, что ты туда вставлял
Отдельная история - то, что сама нейросеть УЖЕ запомнила о тебе за месяцы переписки: возраст, доход, привычки, характер. Полный разбор, как это вскрыть и почистить, у меня в отдельном гайде что ChatGPT знает обо мне и память ChatGPT: вскрыть и стереть профиль - здесь эта тема не пересказывается, а правило 4 ниже объясняет, что в чат вообще не стоит вставлять
Если пользуешься Claude на компьютере через Claude Code и переживаешь, что он видит слишком много твоих действий - отдельно разобрано в гайде ChatGPT записывает действия на Mac: 10 промптов проверки
Поддельные приложения ChatGPT и Claude воруют пароли напрямую
Сайт openew.app, раскрытый Malwarebytes 28 мая 2026, встречал посетителя страницей загрузки ChatGPT - с тем же логотипом, тем же текстом, той же кнопкой «Скачать». Человек искал в поиске «скачать ChatGPT», переходил по рекламе или ссылке из соцсети и попадал именно сюда
Что происходило дальше, зависело от компьютера жертвы. На Windows устанавливался загрузчик, ворующий пароли и данные браузера. На Mac ставился Odyssey Stealer - вредоносная программа, ворующая пароли и куки из 12 браузеров на движке Chromium плюс Firefox, данные криптокошельков (Ledger, Trezor, Exodus, Electrum, Sparrow), сессии Telegram и файлы с расширениями .wallet, .seed, .key. Аренда этой программы у создателей стоит около 3000 долларов в месяц, а сам поддельный домен обходится примерно в 15 долларов в год - весь заход злоумышленника укладывается меньше чем в 100 долларов (данные Malwarebytes)
Похожую картину нашла компания Sophos X-Ops, разобрав 12 месяцев расследований с июля 2025 по июнь 2026: из 86 случаев атак, связанных с ИИ, 38 подтвердились как реальная угроза, и в 35 из них злоумышленники имитировали конкретный бренд нейросети. Отчёт от 20 августа 2026 называет Claude имитируемым чаще всего - 26 случаев из 30 подделок ПО. Использованные вредоносные программы воровали учётные данные браузера и пароли, а один из бэкдоров, названный Beagle, до этого отчёта вообще не был известен исследователям
| Признак | Настоящая страница | Поддельная страница |
|---|---|---|
| Адрес | chatgpt.com или claude.ai без единой лишней буквы | отличается хотя бы на одну букву: openew.app, chatgpt-download.net |
| Откуда пришла ссылка | ты набрал адрес сам или перешёл из закладки | реклама, пост в соцсети, письмо |
| Что просит сделать | войти или продолжить в браузере | скачать программу-установщик |
Таблица прокручивается вбок →
Расширения браузера читают твою переписку с ИИ
Расширение для браузера, которое обещает добавить кнопку ChatGPT прямо в панель - самый незаметный канал утечки, потому что выглядит как мелкое удобство, а не как отдельная программа
Компания OX Security 29 декабря 2025 нашла в официальном магазине Chrome два расширения: «Chat GPT for Chrome with GPT-5, Claude Sonnet & DeepSeek AI» с 600 000 установок и «AI Sidebar with Deepseek, ChatGPT, Claude, and more» с 300 000 установок. Оба собирали полные переписки пользователя, посещённые адреса и токены входа, отправляя собранное на сервер злоумышленников каждые 30 минут. Самое неприятное - одно из расширений на момент публикации носило отметку «Featured» от самого магазина Google, то есть считалось рекомендованным
Через два месяца, 5 марта 2026, похожую кампанию раскрыла служба безопасности Microsoft: расширения маскировались под легальный инструмент AITOPIA и собирали полные адреса посещённых страниц (включая внутренние корпоративные сайты), фрагменты переписки с ChatGPT и DeepSeek, название используемой модели. Масштаб - около 900 000 установок в Chrome и Microsoft Edge, активность зафиксирована в более чем 20 000 организаций. Собранное уходило на подставные домены deepaichats.com, chatsaigpt.com, chataigpt.pro и chatgptsidebar.pro - названия специально похожи на настоящие продукты, чтобы не вызвать подозрений при беглом просмотре списка расширений
Официальное расширение действительно существует и работает иначе - у Anthropic есть настоящее расширение Claude для Chrome, разбор его установки и того, какие права оно реально запрашивает, у меня в отдельном гайде расширение Claude для Chrome: установка и границы
Фишинг с ИИ теперь пишет письмо конкретно под тебя
До прихода нейросетей мошенник рассылал одно и то же письмо на миллион адресов, и большинство людей узнавали подделку по неуклюжему тексту. Сейчас нейросеть сама собирает письмо под конкретного человека - его должность, его коллег, его недавние покупки - и текст читается как от живого знакомого
По данным Хабра, за первый квартал 2026 обнаружено 12,5 тысячи мошеннических сайтов - для сравнения, годом ранее за тот же период их было 17,5 тысячи, то есть общее число снизилось, но качество отдельной атаки выросло за счёт персонализации. 64% целевых атак на компании России и СНГ по-прежнему начинаются с фишингового письма, а с октября 2025 большинство таких атак нацелено на получение доступа именно к мессенджерам, а не к почте
Отдельный смежный канал - голосовые дипфейки, когда мошенник в реальном времени копирует голос руководителя или родственника по телефону. Это уже не про переписку с нейросетью, а про звонок, и разобрано отдельно в гайде позвонили голосом родственника: 4 признака дипфейка - здесь я не пересказываю его целиком, потому что канал атаки другой
Если речь идёт не о личном общении, а о работе с автономным ИИ-агентом (тем, что сам заходит на сайты и нажимает кнопки за тебя), там свой отдельный список рисков - чужой текст на странице, который агент прочитает как команду. Это разобрано в гайде prompt injection: 5 шагов защиты от атаки на бота и в безопасность автономных ИИ-агентов: 4 риска 2026 года - если у тебя нет автономного агента, а есть только обычный чат в браузере, эти два гайда не понадобятся
Правило 1. Проверяй адрес перед загрузкой любого ИИ-приложения
Официальный ChatGPT ставится только с chatgpt.com или из официального магазина приложений своего телефона, официальный Claude - только с claude.ai. Никаких сторонних сайтов по ссылке из рекламы, поста в соцсети или письма
| Нейросеть | Официальный адрес | Официальное приложение |
|---|---|---|
| ChatGPT | chatgpt.com | из App Store или Google Play, ссылка только со страницы chatgpt.com |
| Claude | claude.ai | из App Store или Google Play, ссылка только со страницы claude.ai |
| Любой другой адрес | не относится к компании | не открывать, не скачивать |
Таблица прокручивается вбок →
Простая проверка: прежде чем нажать «Скачать» на любой странице, посмотри на адресную строку браузера целиком, а не на название сайта в заголовке вкладки. Если адрес хоть на одну букву отличается от chatgpt.com или claude.ai (например chatgpt-app.net или claude-ai.download) - закрывай вкладку. Это защищает именно от кампаний вроде той, что раскрыла Malwarebytes 28 мая 2026: вся атака строилась на том, что человек не сверяет адрес, а верит картинке страницы
Правило 2. Раз в месяц открывай список расширений своего браузера
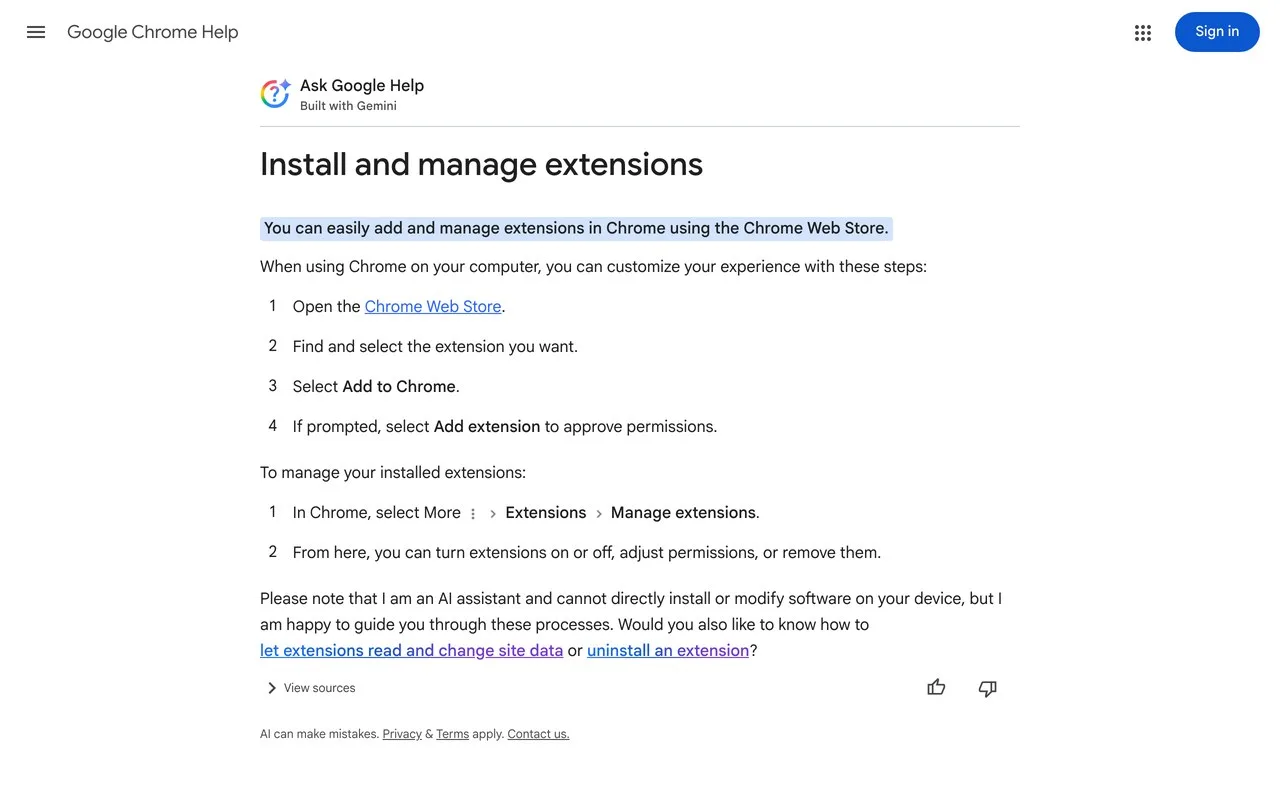
По справке Google Chrome раздел расширений лежит через три точки в правом верхнем углу → «Расширения» → «Управление расширениями»; в других браузерах пункт называется похоже и лежит там же, в меню настроек. Открывается список всех установленных расширений с переключателем у каждого
Если в списке есть что-то с названием вроде «ChatGPT for Chrome», «AI Sidebar» или похожим, но выпущено НЕ самой компанией OpenAI, Anthropic или Google - это кандидат на удаление. Именно два таких расширения с общей базой 900 000 установок собирали переписки пользователей и отправляли на чужой сервер каждые 30 минут, что раскрыла компания OX Security 29 декабря 2025. Официальное количество установок и репутация магазина здесь не гарантия: одно из вредоносных расширений носило отметку «рекомендовано» от самого Google
Правило 3. Выключи обучение модели на своих чатах, если работаешь с чужими данными
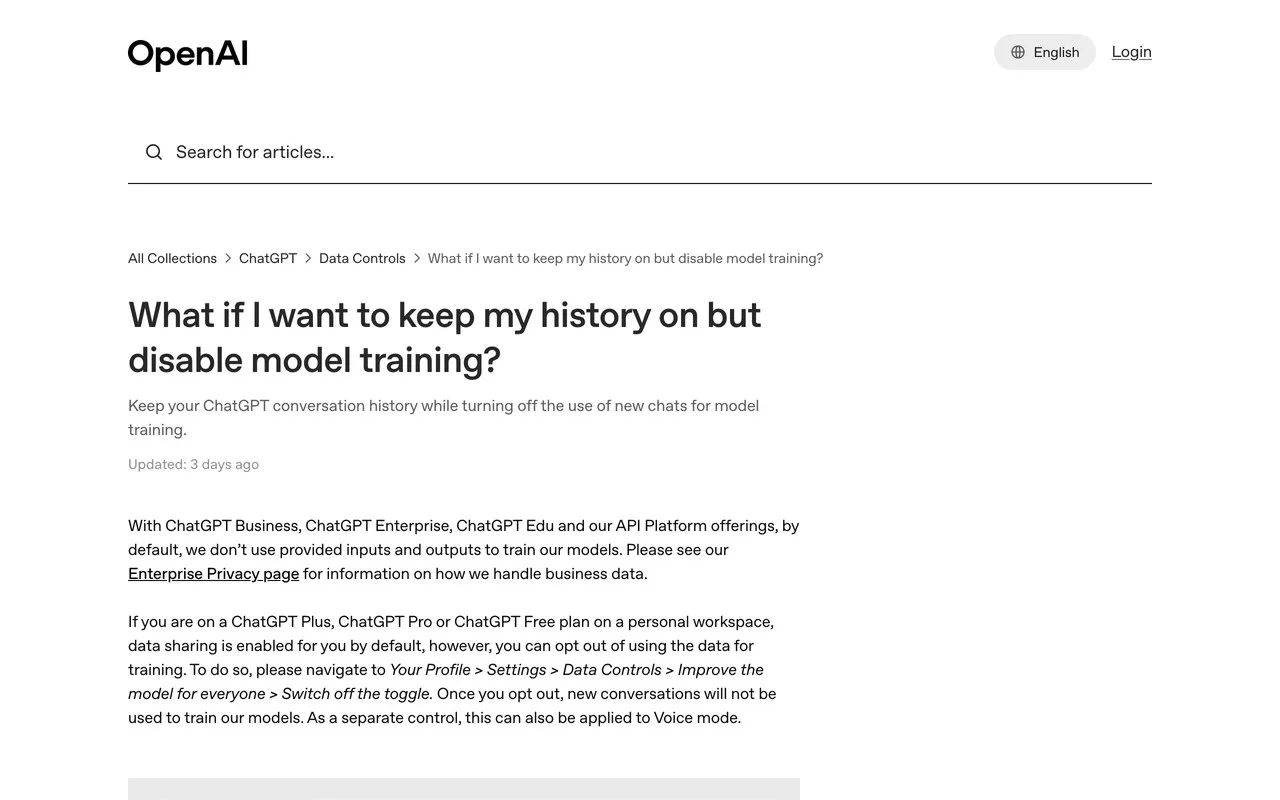
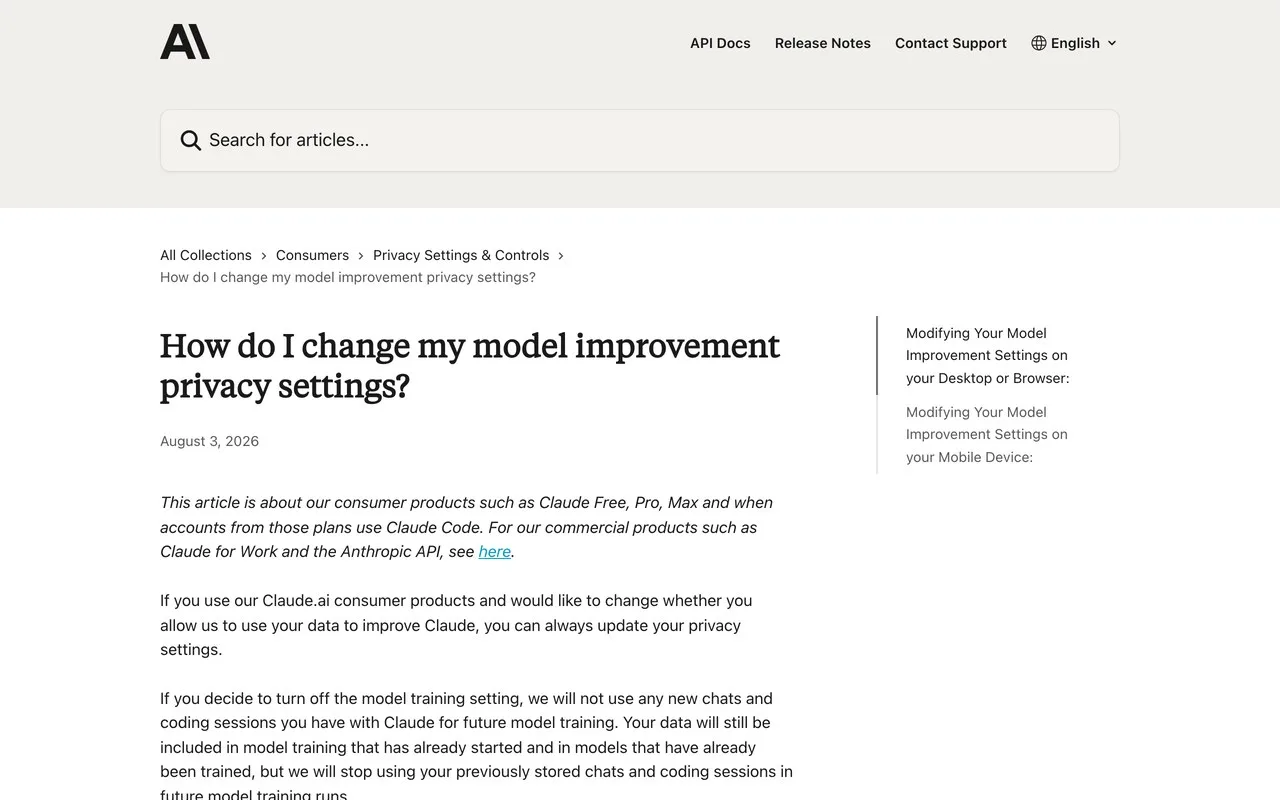
По официальной справке OpenAI путь такой: профиль → «Настройки» → «Data Controls» (управление данными) → переключатель «Improve the model for everyone» (улучшать модель для всех) → выключить. По справке Anthropic у Claude похожий путь: значок профиля → «Settings» → раздел «Privacy» → переключатель «Help improve Claude»
При выключенном переключателе новые переписки не идут в обучение модели, хотя техническая копия всё равно хранится какое-то время для проверки безопасности - у Claude без обучения это 30 дней по той же справке Anthropic. Это правило особенно важно, если ты вставляешь в чат чужие персональные данные по работе - клиента, пациента, коллеги
Правило 4. Не вставляй в чат то, что не готов увидеть в чужих руках
Пароль, номер карты, код из смс, скан паспорта, чужие персональные данные - всему этому не место в окне чата ни одной нейросети, независимо от того, включено обучение модели или нет
Простое правило проверки: прежде чем вставить текст в чат, спроси себя, показал бы ты этот же текст незнакомому человеку в очереди. Если нет - не вставляй его и в чат. Это не паранойя, а прямое следствие всех трёх каналов выше: если твой аккаунт взломают через поддельное приложение (правило 1) или вредоносное расширение (правило 2), у злоумышленника окажется вся история переписки, включая то, что ты туда когда-либо вставил
Правило 5. Включи двухфакторную защиту на аккаунте самой нейросети
По документации обеих компаний раздел безопасности аккаунта ChatGPT и Claude несёт пункт про двухфакторную защиту (второй код помимо пароля, обычно из приложения на телефоне) с QR-кодом для привязки генератора кодов
Даже если твой пароль утечёт через один из способов выше - поддельный сайт, вредоносное расширение или фишинговое письмо - без второго кода с твоего телефона войти в аккаунт не получится. Это одна из самых простых мер защиты по соотношению «пять минут настройки против серьёзной защиты», и её стоит включить одинаково для почты, для нейросетей и для банка
Правило 6. Проверяй, что за окном отвечает живой сотрудник, а не голос нейросети
Просьба срочно перевести деньги, продиктовать код из смс или назвать пароль по телефону - универсальный признак атаки, даже если голос звучит как у знакомого человека или коллеги
Современные инструменты позволяют клонировать голос по короткой записи и говорить в реальном времени от чужого имени - этот канал разобран отдельно и целиком в гайде позвонили голосом родственника: 4 признака дипфейка, включая кодовое слово, которое стоит завести с семьёй. Здесь важно запомнить одно: любая просьба про деньги или код проверяется обратным звонком на уже известный тебе номер, а не тем способом связи, которым воспользовался звонящий
Правило 7. Раз в квартал меняй пароль от почты, к которой привязаны нейросети
Почта - это ключ от всех остальных дверей: через неё восстанавливают доступ и к ChatGPT, и к Claude, и к банковскому приложению. Если почта скомпрометирована, не спасёт ни один из шести пунктов выше
Путь стандартный для любой почты: настройки → раздел безопасности → смена пароля. Даже если один из твоих паролей уже гулял по чужим базам данных (а такое происходит регулярно и без твоего участия, просто из-за утечек на стороне разных сервисов), новый пароль на почте перекрывает главный путь восстановления доступа для злоумышленника. Дополнительно стоит использовать разные пароли для почты и для аккаунта нейросети - это разобрано в общем виде в гайде про что нейросети говорят о тебе, где я касаюсь смежной темы того, какой цифровой след ты уже оставил
| Канал утечки | Какое правило закрывает |
|---|---|
| Поддельный сайт с программой-стилером | Правило 1 - проверка адреса |
| Вредоносное расширение браузера | Правило 2 - чистка списка расширений |
| Слишком долгое хранение переписки для обучения | Правило 3 - выключить обучение модели |
| То, что вставил в чат сам | Правило 4 - не вставлять чувствительное |
| Утёкший пароль от аккаунта нейросети | Правило 5 - двухфакторная защита |
| Фишинговый звонок или голосовой дипфейк | Правило 6 - обратный звонок на известный номер |
| Скомпрометированная почта | Правило 7 - смена пароля от почты |
Таблица прокручивается вбок →
Что ещё почитать про безопасность нейросетей
- Что ChatGPT знает обо мне: проверка своего ДОСЬЕ - если хочешь узнать, какой профиль на тебя уже собрала нейросеть
- Память ChatGPT: вскрыть и стереть свой профиль за 6 промптов - пошаговые промпты для вскрытия и очистки памяти
- Что нейросети говорят о тебе: 3 шага починки - смежная тема цифрового следа
- Позвонили голосом родственника: 4 признака дипфейка - другой канал атаки, голосовые звонки
- Prompt injection что это: 5 шагов защиты от атаки на бота - если у тебя есть автономный ИИ-агент
- Безопасность автономных ИИ-агентов: 4 риска 2026 года - риски агентов с лишними правами
- ChatGPT записывает действия на Mac: 10 промптов проверки - если переживаешь за доступ к экрану
- Расширение Claude для Chrome: установка за 6 шагов и границы - как выглядит официальное расширение
- ChatGPT для подростков от OpenAI 2026 года: 8 настроек - если в семье есть дети, пользующиеся нейросетью
- Нейросеть для детей: возраст, настройки и правила дома - продолжение темы безопасности детей
- Что делать, если ИИ удалил базу данных - другой класс риска: необратимое действие агента
- Агент говорит «готово»: 4 шага, чтобы доделать до конца - смежная тема доверия к автономным действиям
- Как отключить ИИ в Яндекс Браузере и 5 живых ИИ-браузеров - если тема расширений и браузерных ассистентов заинтересовала
- Лимит сообщений в Claude: как работать весь день без стопа - практический гайд по официальному инструменту
- ChatGPT Plus 2026: цена, что даёт и 3 пути оплаты из России - если после чистки решишь оплатить официальную подписку
- Как оплатить нейросети из России: 3 пути и 9 сервисов - безопасные способы оплаты вместо покупки чужого доступа
- Нейросети онлайн без регистрации: работают 7 из 20 без VPN - если вообще не хочешь заводить лишний аккаунт
- ChatGPT против Claude: что выбрать - если ещё выбираешь основной инструмент
- ChatGPT вместо психолога - тема личных данных в чате с другой стороны
- Обработать фото нейросетью - если переживаешь за приватность своих фотографий в других сервисах
- Нейросети и инструменты: все разборы - полный список гайдов по инструментам на сайте
Источники
- Malwarebytes: поддельный сайт ChatGPT заражает пользователей Windows и Mac - отчёт 28 мая 2026, домен openew.app, стилеры Odyssey и загрузчик паролей
- GBHackers: хакеры имитируют Claude, ChatGPT и Copilot - пересказ отчёта Sophos X-Ops от 20 августа 2026, 35 из 38 подтверждённых атак имитировали бренд ИИ
- Sophos X-Ops: поддельный ИИ, настоящий вредонос - первоисточник отчёта об имперсонации ИИ-брендов
- CyberInsider: вредоносные расширения Chrome с 900 000 пользователей крадут переписки с ИИ - находка OX Security от 29 декабря 2025, два расширения по 600 000 и 300 000 установок
- Microsoft Security: вредоносные расширения-ассистенты собирают историю переписок с ИИ - отчёт от 5 марта 2026, домены deepaichats.com и другие, 20 000+ организаций
- Хабр: фишинг в 2026 - как ИИ и дипфейки изменили методы атак - цифры по мошенническим сайтам и целевым атакам за 2026 год
- OpenAI: часто задаваемые вопросы про управление данными - официальное описание переключателя обучения модели
- Anthropic Privacy Center: как изменить настройки конфиденциальности обучения модели - официальное описание переключателя «Help improve Claude»
Памятка: гигиена нейросетей за 5 минут
Семь строк, которые закрывают все каналы утечки из этой статьи
Сохрани себе
- Ставь ChatGPT и Claude только с chatgpt.com и claude.ai, ни одного стороннего сайта по ссылке из рекламы
- Раз в месяц чисти список расширений браузера от всего, что называет себя ИИ-ассистентом без официальной лицензии
- Выключи обучение модели на своих чатах, если работаешь с чужими персональными данными по профессии
- Не вставляй в чат то, что не показал бы незнакомому человеку в очереди - пароль, номер карты, паспорт
- Включи двухфакторную защиту на аккаунте нейросети и на почте, к которой он привязан
- Просьбу про деньги или код из смс всегда перепроверяй обратным звонком на уже известный номер
- Меняй пароль от почты раз в квартал - она открывает доступ ко всем остальным сервисам
Порог входа
Семь правил разобраны бесплатно, следующий шаг - тоже
Всё, что нужно для базовой цифровой гигиены с нейросетями, ты только что прочитал: каналы утечки данных и правила защиты от каждого. Три дня разбора твоего конкретного набора инструментов - тоже стоят ровно ноль
Заявка в закрытый канал, одобряю сразу. Бот сам напишет первым и покажет, как забрать три дня Лагеря. Бесплатно
Частые вопросы
Правда ли нейросети сами воруют пароли?
Нет, сама модель ChatGPT или Claude паролей не ворует - крадут поддельные приложения и расширения, которые маскируются под нейросеть. Отличать официальный продукт от подделки помогает правило 1 и правило 2 этой статьи
Опасно ли пользоваться ChatGPT и Claude вообще?
Нет, если пользоваться официальным сайтом или приложением и не вставлять в чат пароли и чужие персональные данные. Риск создают не сами компании OpenAI и Anthropic, а сторонние подделки под их продукты и невнимательность к тому, что вставляешь в окно чата
Как понять, что расширение в браузере вредоносное?
Прямого способа проверить код расширения у обычного пользователя нет, но есть косвенный признак: если расширение обещает функции ChatGPT, Claude или другой известной нейросети, но выпущено не самой этой компанией - это повод для подозрения и удаления, даже если у него много установок и хорошая оценка в магазине
Что делать, если я уже вставлял пароли в чат с ИИ?
Смени этот пароль как можно скорее и включи двухфакторную защиту (правило 5) на всех сервисах, где использовался этот же пароль. Дальше проверь список расширений браузера (правило 2) - вдруг переписка утекла именно через него, а не через саму компанию
Помогает ли VPN от этих угроз?
Нет, VPN защищает соединение между тобой и сервером, а не защищает от поддельного приложения или вредоносного расширения, которые уже стоят на твоём компьютере. Это разные задачи: VPN про доступность сервиса, а правила этой статьи про то, что происходит после того, как сервис уже открыт
Стоит ли включать обучение модели на своих данных?
Это твой выбор без правильного ответа для всех: включённое обучение помогает компании улучшать модель, но твои переписки хранятся дольше. Если ты работаешь с чужими персональными данными по профессии - юрист, врач, бухгалтер - правило 3 советует выключить обучение для безопасности клиентов, а не только своей собственной