Доступ и безопасность · август 2026
Session key Claude: чем опасен и как отозвать за 4 шага в 2026
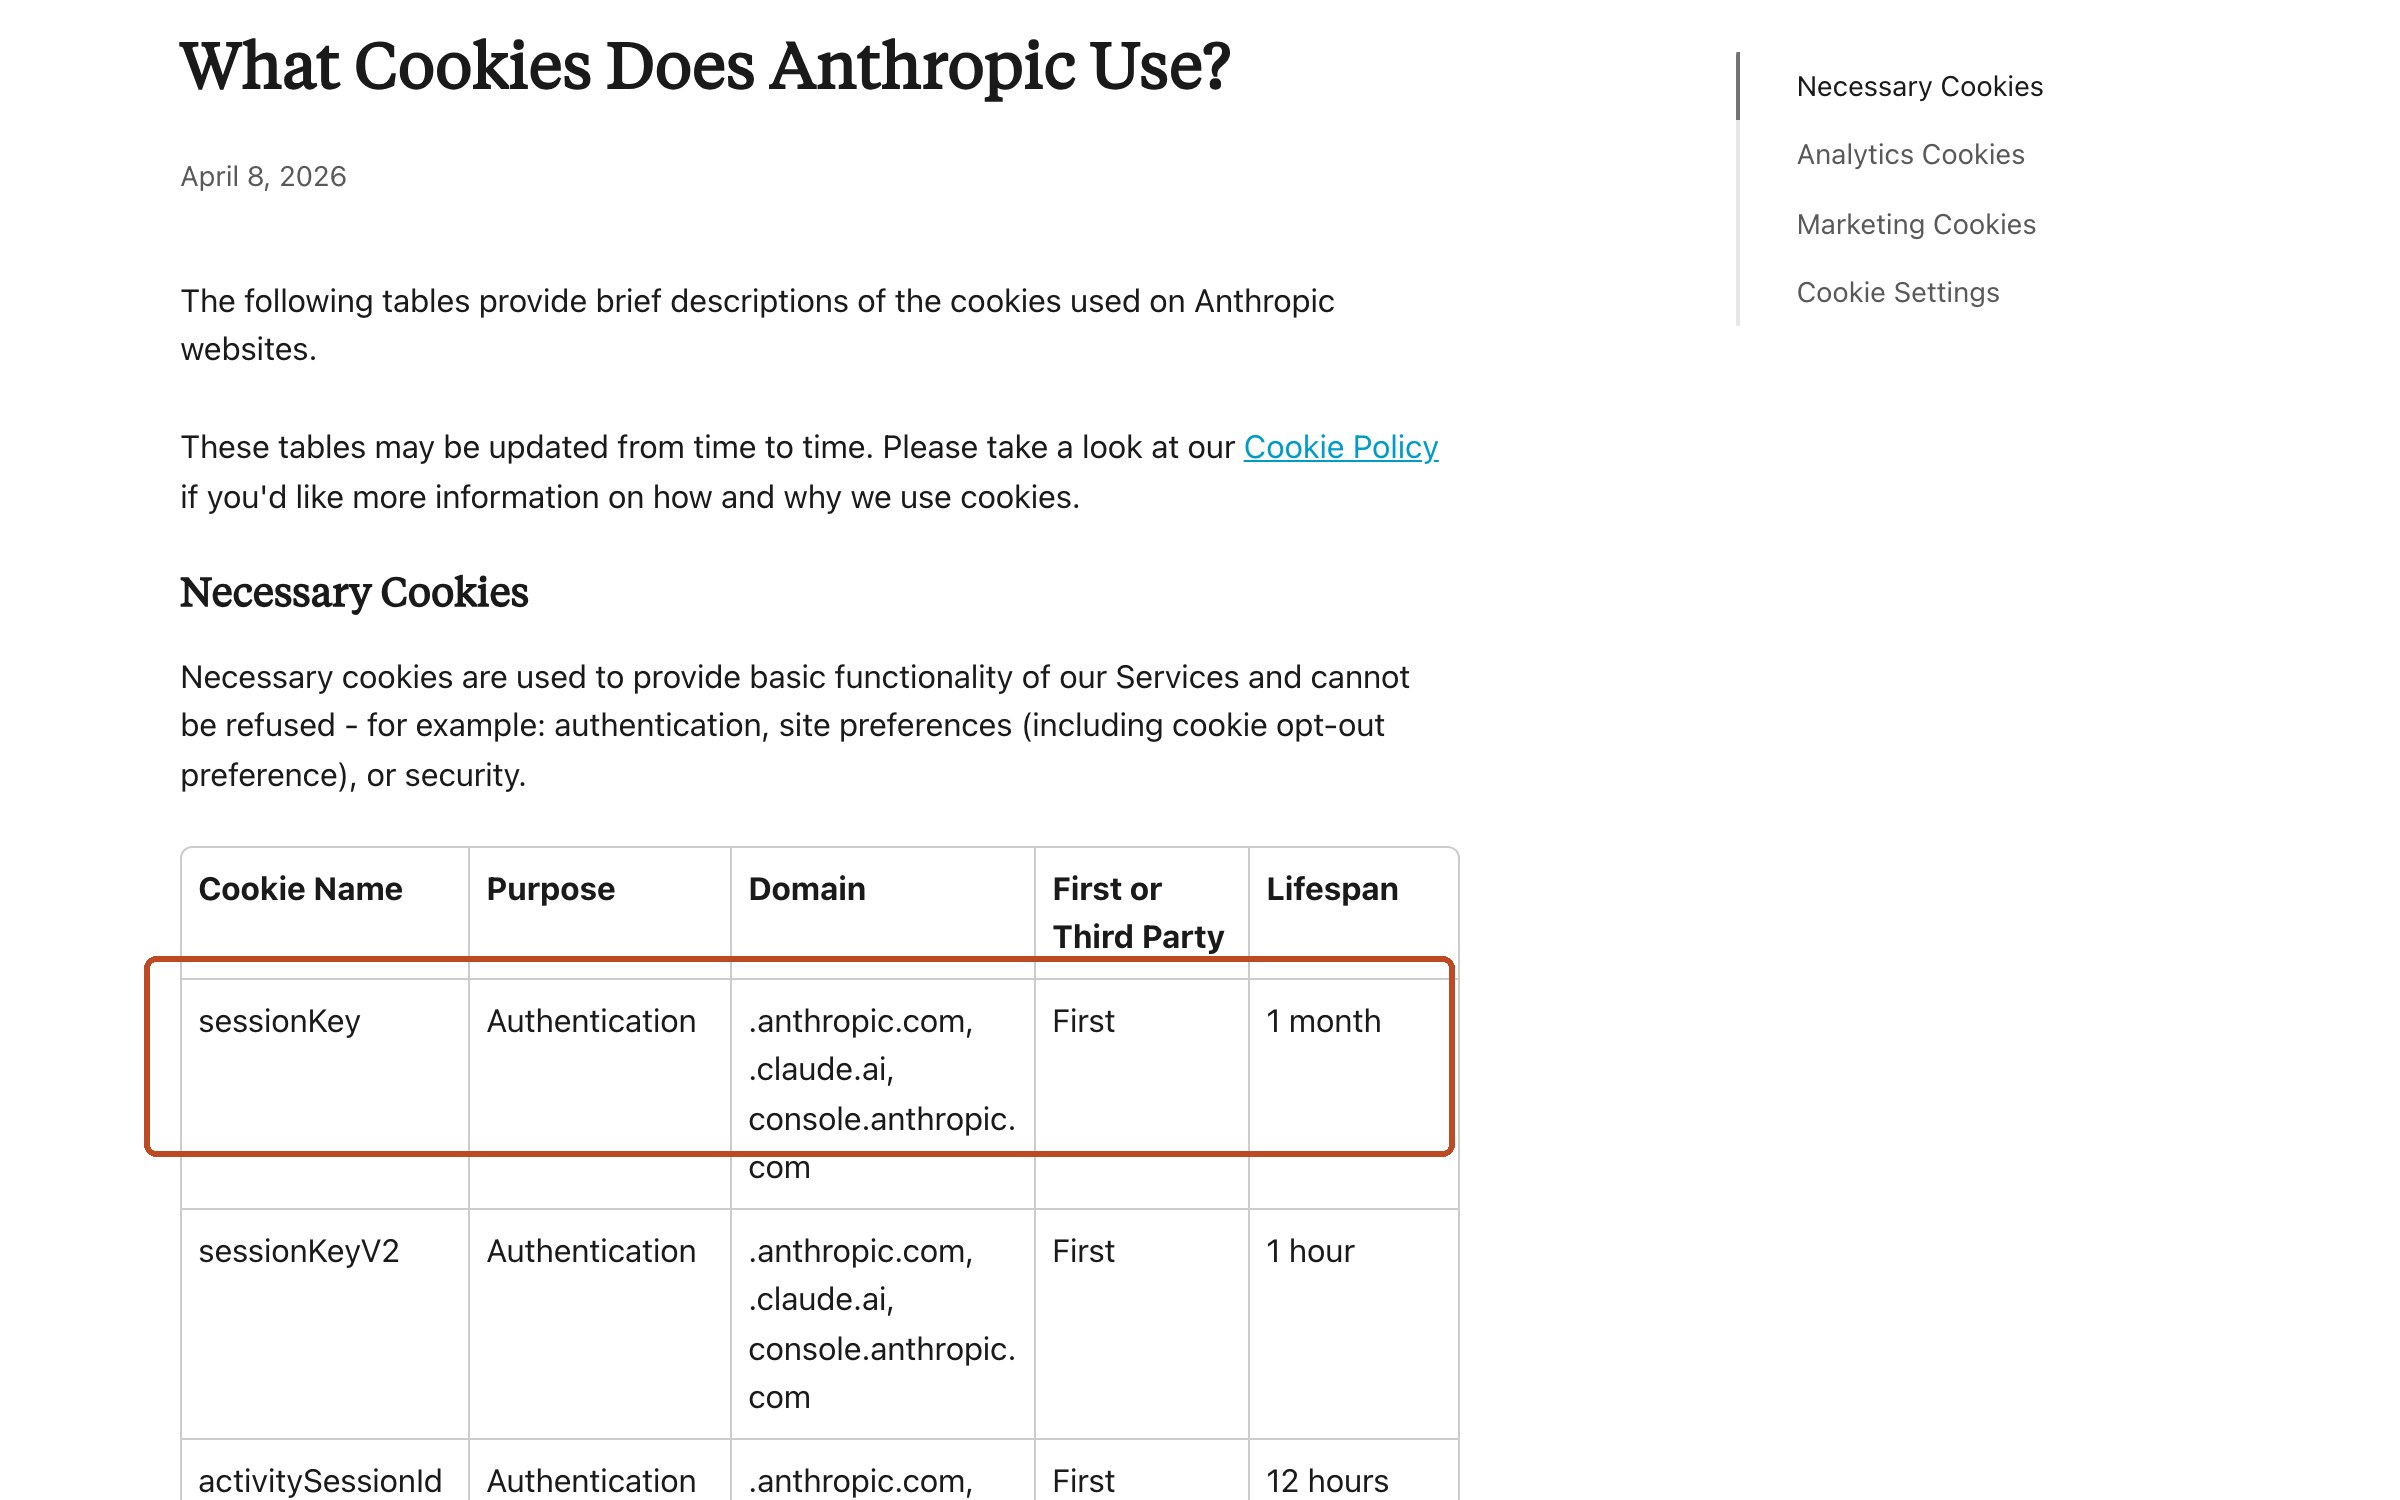
sessionKey, назначение Authentication, то есть опознание пользователя, домены .anthropic.com и .claude.ai, срок жизни «1 month». Строкой ниже видно sessionKeyV2 со сроком «1 hour». Именно первую строку и просят скопировать все обёрткиКлюч сессии это длинная строка вида sk-ant-sid…, которую браузер хранит вместе с остальными cookie сайта claude.ai. Она заменяет собой сразу и логин, и пароль, и второй фактор: у кого строка, тот и хозяин переписки. В таблице Anthropic напротив неё стоит срок жизни 1 месяц, и всё это время копия работает у любого, кому её передали
Дальше по порядку: что это за строка, кто и зачем её выпрашивает, что человек с ней получает, и четыре шага, которыми чужой вход закрывается за пять минут
Настройки аккаунта, раздел Account, блок Active sessions: там перечислены все устройства и браузеры, с которых вход уже сделан, с городом и датой последнего захода. Незнакомая строка закрывается пунктом Terminate из меню трёх точек. Сомневаешься хоть в одной, рядом лежит кнопка Log Out, и она разом гасит вход везде
Что такое ключ сессии Claude и где он лежит
Ключ сессии живёт не в аккаунте, а в браузере, в наборе служебных записей, который называется cookie. Когда ты вводишь логин и пароль, сайт кладёт в браузер такую запись, и дальше при каждом обновлении страницы браузер молча её показывает. Пароль второй раз не спрашивают именно поэтому
Записей опознания в этой таблице не одна, а три, и сроки у них разные. Донорские разборы обычно называют только первую
Что отдала таблица cookie Anthropic на моём замере 31.08.2026
- sessionKey | Authentication | 1 month
- sessionKeyV2 | Authentication | 1 hour
- activitySessionId | Authentication | 12 hours
Если по-русски, читается это так. Долгая запись живёт месяц, короткая обновляется каждый час, третья держит один рабочий заход на двенадцать часов. Просят у людей всегда первую: она одна работает достаточно долго, чтобы чужой человек успел ей попользоваться
Сама строка начинается с узнаваемого куска sk-ant-sid. Разбираться в её устройстве не нужно: достаточно правила «эта строка равна твоему паролю, только отобрать её обратно сложнее». Если слова про Claude пока звучат непривычно, начни с разбора что это за инструмент вообще, а термины по одному разложены в словаре
Чем ключ сессии отличается от пароля и от ключа разработчика
Разница простая: пароль ты знаешь, ключ разработчика ты сам создал, а ключ сессии браузер выдал тебе молча, и ты о нём даже не знал. Отсюда и разное поведение при утечке
| Что за строка | Откуда берётся | Что делает в чужих руках | Как отбирается назад |
|---|---|---|---|
| Пароль | придумал ты | нужен ещё и второй фактор, если он включён | меняется за минуту, старый перестаёт работать |
| Ключ разработчика (API-ключ, то есть пропуск для программ) | ты сам создал его в панели разработчика | тратит деньги по счётчику, в переписку не заходит | отзывается кнопкой в той же панели |
| Ключ сессии | браузер получил его сам при твоём входе | открывает переписку так, будто это ты, без пароля и без второго фактора | закрывается только выходом из сессий |
Таблица прокручивается вбок →
Строка ключа разработчика начинается иначе и живёт в другом месте. Путать их не надо: у первой цена ошибки это счёт за месяц, у второй это вся твоя переписка. Сколько стоит работа по счётчику, разобрано отдельно в разборе про расход
Кто просит этот ключ и что обещает взамен
Просят три группы: перепродавцы дешёвого доступа, сторонние приложения-обёртки и расширения браузера, которые обещают «показать твой остаток лимита». Обещание всегда звучит выгодно, и почти всегда оно правда работает. Вопрос не в том, работает ли, а в том, что остаётся у них после
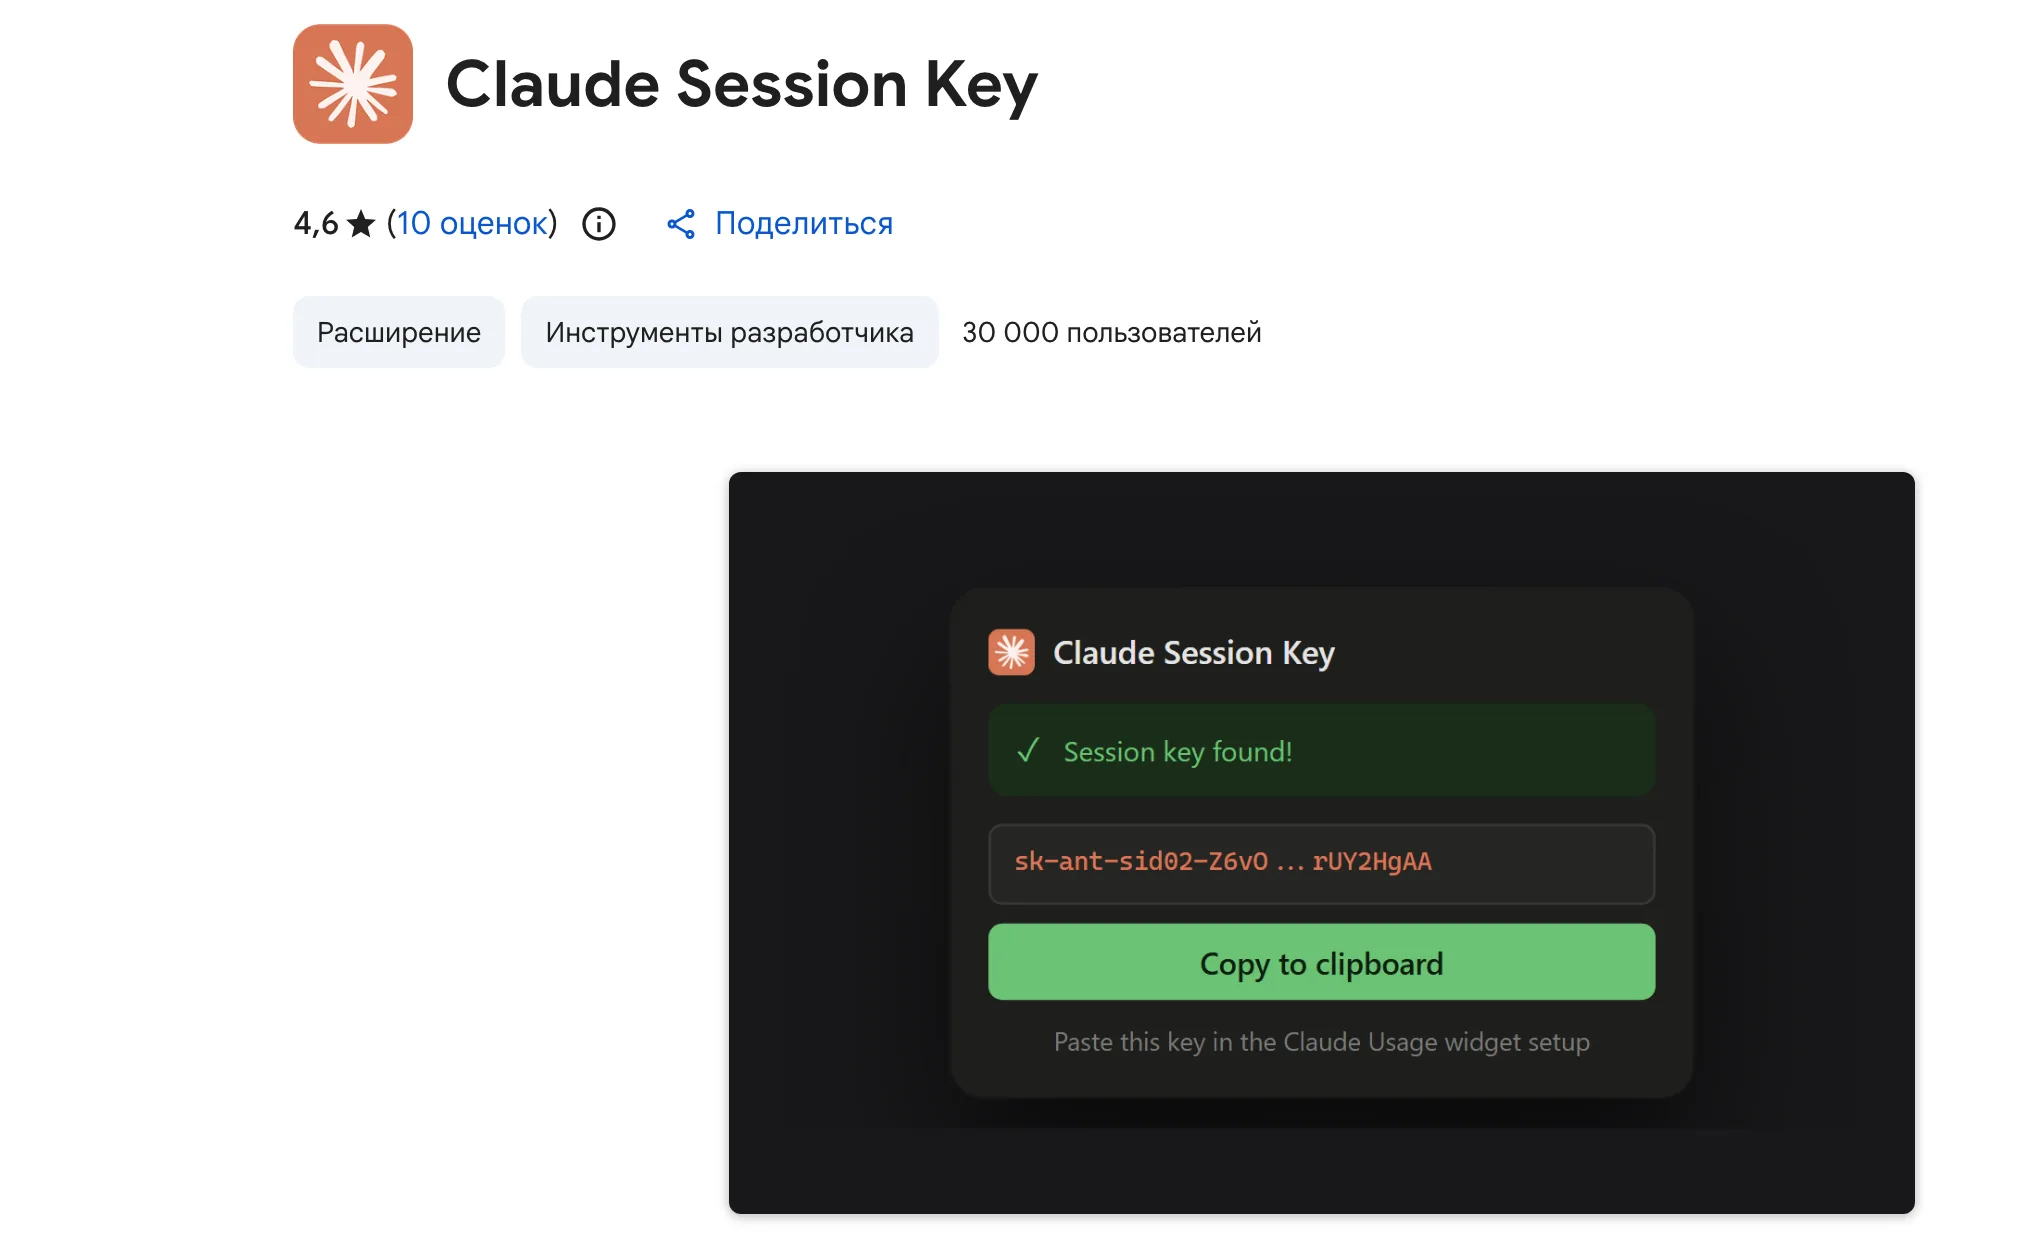
sk-ant-sid02-Z6vO ... rUY2HgAA и большая кнопка «Copy to clipboard», то есть «скопировать»Это не подпольная история, а витрина официального магазина. Я прошёл по живым карточкам и по публичному поиску проектов, чтобы понять масштаб спроса
Мой замер спроса на чужой ключ сессии, 31.08.2026
- Claude Session Key: 30,000 users
- Session Key for Claude: 214 users
- Claude Session Key Manager: 161 users
- поиск GitHub по запросу claude sessionKey: всего 8
- поиск GitHub по обёрткам-посредникам: всего 4
Если по-русски: у самого крупного расширения тридцать тысяч пользователей, и всё, что оно делает, это достаёт твою строку и кладёт в буфер обмена одним нажатием. Ещё два поменьше, на двести и на полторы сотни человек. Публичный поиск проектов отдал восемь штук, которые просят эту строку на входе, и четыре обёртки-посредника, через которые запросы гоняют мимо официального приложения
Отдельно про мотив. Человеку обычно нужен не сам ключ, а дешёвый доступ: подписка стоит денег, а карта российского банка на странице оплаты не проходит. Это настоящая боль, и решается она нормальными способами, а не подарком чужому человеку. Как оплачивается подписка, я разобрал в гайде про покупку, про карту есть отдельный разбор, а что вообще доступно бесплатно, лежит здесь
Что человек с твоим ключом получает на самом деле
С этой строкой чужой браузер открывает claude.ai так же, как твой: та же переписка, те же вложенные файлы, те же настройки. Пароль у него не спросят, второй фактор не покажут, письмо о новом входе никуда не уйдёт, потому что с точки зрения сайта нового входа и не было
Что попадает в чужие руки вместе с доступом:
- вся история переписки, включая ту, где ты вставлял рабочие документы, договоры и клиентские данные
- файлы, которые ты когда-либо загружал в чат
- твои сохранённые проекты и настройки
- расход лимита: чужой человек тратит твою подписку, и упираешься в потолок ты, а не он
- возможность писать от твоего имени в те же чаты и удалять то, что там лежит
Что НЕ попадает: пароль от почты, банковские данные и вообще всё, что лежит вне Claude. Ключ открывает один сервис, а не жизнь целиком. Про то, какие данные вообще стоит нести в чат, у меня есть отдельный разбор
Почему смена пароля и второй фактор тут не спасают
Второй фактор проверяется в момент входа, а по чужому ключу входа не происходит: браузер приносит готовую запись, и сайт считает сессию уже открытой. Проверять там нечего
Со сменой пароля тоньше. Сама по себе смена пароля закрывает возможность войти заново, но уже открытые сессии от неё не всегда осыпаются. Поэтому порядок действий обратный привычному: сперва закрываются сессии, и только потом меняется пароль. В справке Anthropic про активные сессии это сказано мягче, но по сути так же: заметил незнакомую строку, закрой её сразу, а пароль поменяй следом
Есть и вторая причина не полагаться на пароль. Расширение, которое один раз вынуло ключ, никуда не делось и вынет его снова через минуту после того, как ты заново войдёшь. Пока источник утечки живёт в браузере, круг замкнут
Что об этом сказано в правилах Anthropic
Правила говорят прямо, и говорят в двух документах. Первый это пользовательское соглашение, вступившее в силу 8 октября 2025 года
«You may not share your Account login information, Anthropic API key, or Account credentials with anyone else or make your Account available to anyone else»
По-русски это значит: передавать данные для входа, ключ разработчика или любые учётные данные кому бы то ни было нельзя, как нельзя и открывать кому-то доступ к своему аккаунту. Там же сказано, что за всю активность внутри аккаунта отвечает его владелец. Право приостановить или закрыть доступ без предупреждения записано в разделе 13, в подпункте про прекращение
Второй документ жёстче и адресован тем, кто эти обёртки делает
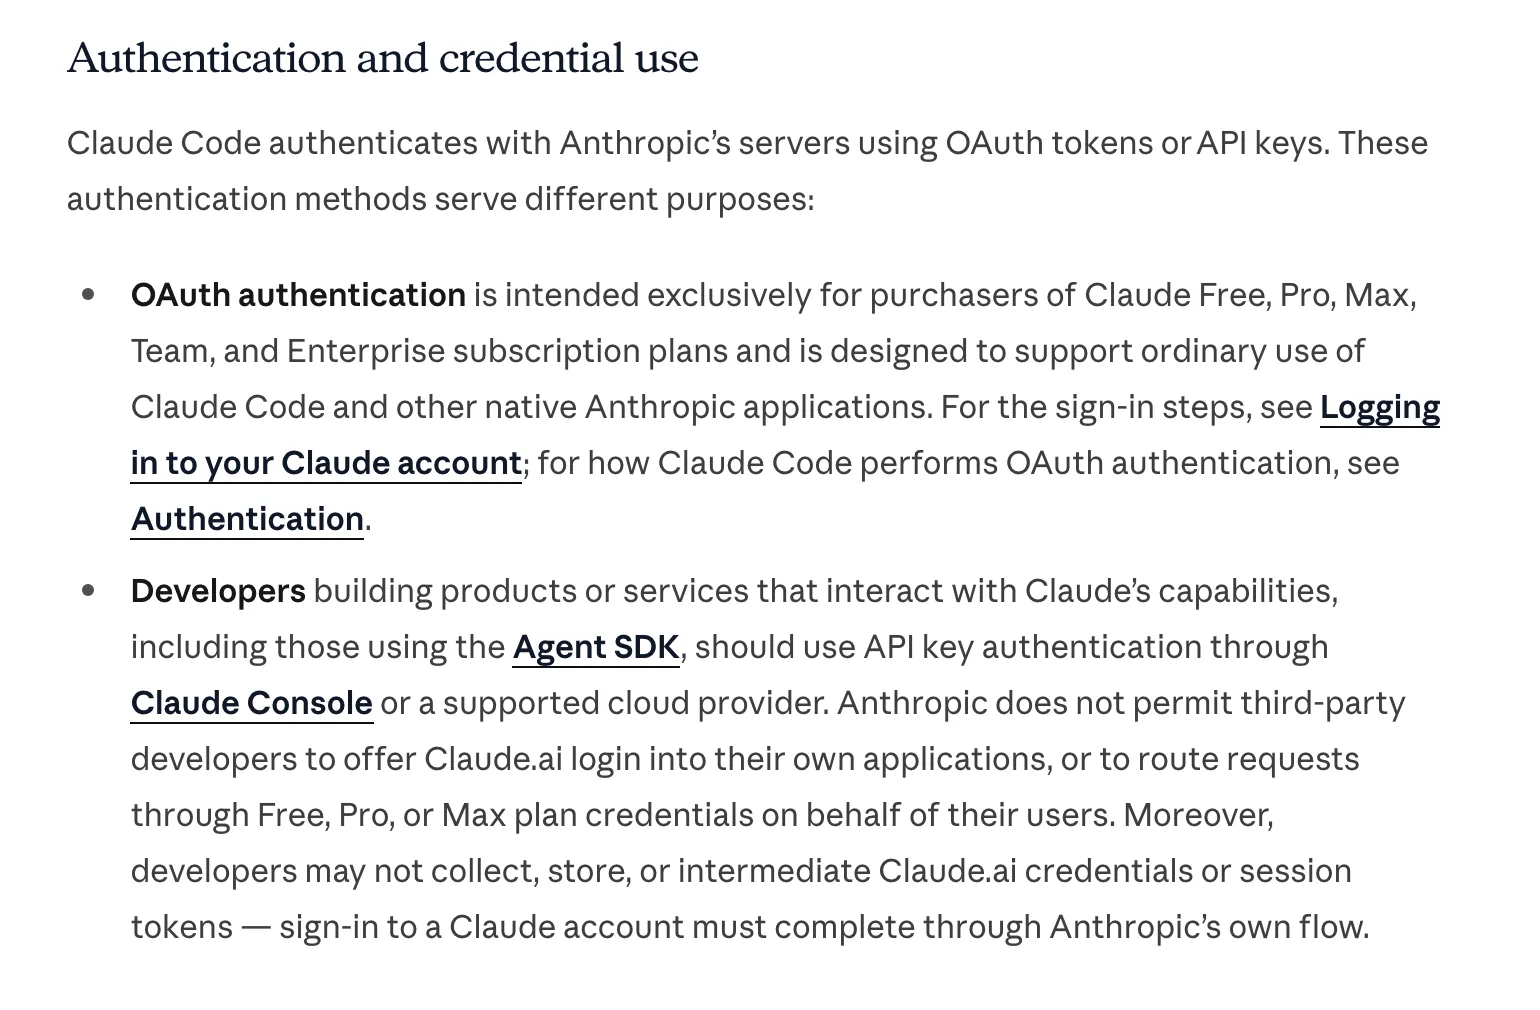
«developers may not collect, store, or intermediate Claude.ai credentials or session tokens»
«Anthropic reserves the right to take measures to enforce these restrictions and may do so without prior notice»
Первая строка переводится так: разработчикам нельзя собирать, хранить и посредничать с чужими учётными данными и ключами сессии. Вторая: Anthropic оставляет за собой право применить меры к нарушителям и сделать это без предупреждения
Из двух документов складывается неприятная симметрия. Обёртка нарушает правила, а отключат при этом аккаунт, чью подписку через неё гоняли, то есть твой. Что бывает после отключения и как это выглядит изнутри, разобрано в гайде про отключённый доступ, а типовые формулировки блокировки лежат здесь и здесь
Как посмотреть, кто сидит в аккаунте прямо сейчас
Список активных сессий Anthropic завела отдельной страницей справки, и датирована она 17 марта 2026 года. До этого посмотреть было негде вовсе
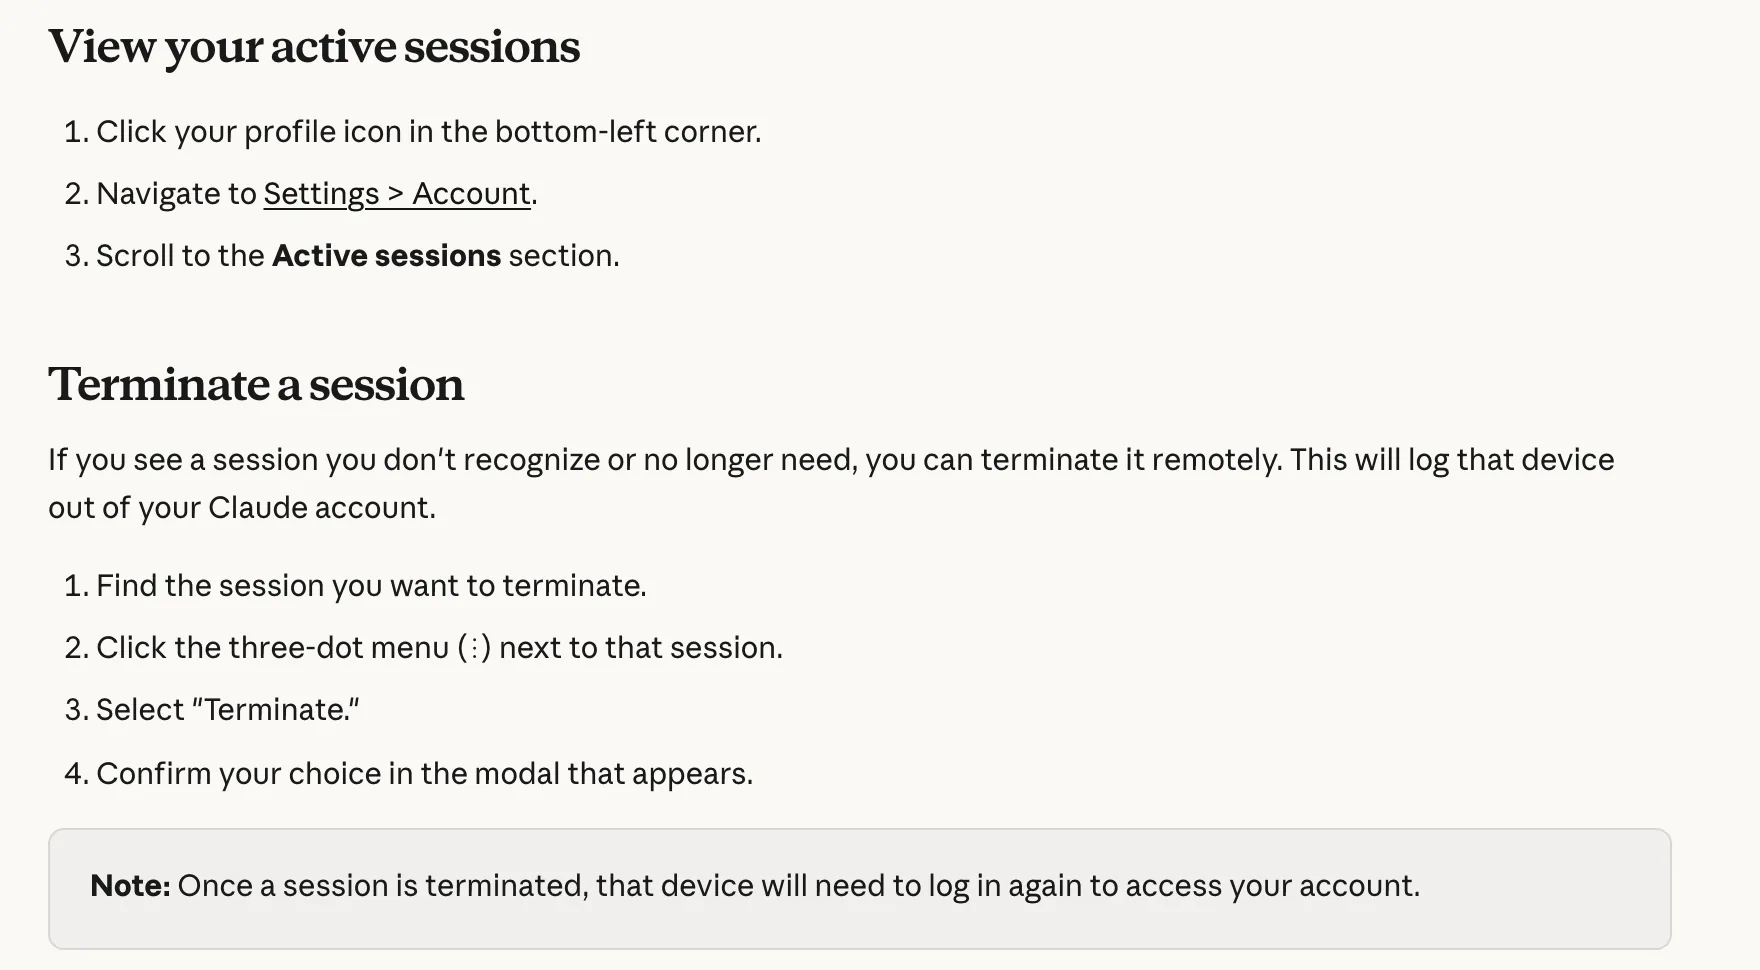
По этой справке каждая строка списка показывает четыре вещи: «Device and browser» это браузер и система устройства, «Location» это примерный город по адресу подключения, «Updated» это когда сессией пользовались в последний раз, а значок «Current» помечает ту строку, в которой ты находишься сейчас
Что это тебе даёт: способ увидеть чужого, не гадая. Строка с незнакомым городом или незнакомым браузером и есть тот, кому ты отдал ключ. Если Claude вообще перестал вести себя нормально, сперва стоит исключить бытовые причины сбоя
Как отозвать доступ: четыре шага по порядку
Порядок здесь важнее скорости. Сперва гаснут чужие сессии, потом меняется пароль, и только в конце убирается то, из-за чего ключ утёк
Шаг 1. Посмотреть, кто сейчас сидит в аккаунте. По справке Anthropic путь такой: значок профиля в нижнем левом углу, дальше Settings, дальше Account. Там, в настройках аккаунта есть раздел Active sessions, и в нём перечислены все устройства и браузеры, где вход уже сделан. Что это тебе даёт: список вместо догадок
Шаг 2. Закрыть чужую строку пунктом Terminate. По той же справке у каждой строки списка стоит меню из трёх точек, а в нём пункт Terminate, то есть «прекратить». Дальше справка просит подтвердить действие в появившемся окне. Что это тебе даёт: конкретное устройство теряет доступ, а твоя работа не прерывается
Шаг 3. Выйти со всех устройств разом. Когда непонятно, какая строка чужая, разбираться некогда. В том же разделе Account лежит кнопка Log Out, и она закрывает вход на всех устройствах сразу. Справка формулирует результат так: «This action will immediately sign you out of your account across all devices where you were previously logged in», то есть выход происходит немедленно и на всех устройствах, где ты был залогинен. Что это тебе даёт: гарантию, что ни одна старая копия строки больше не работает
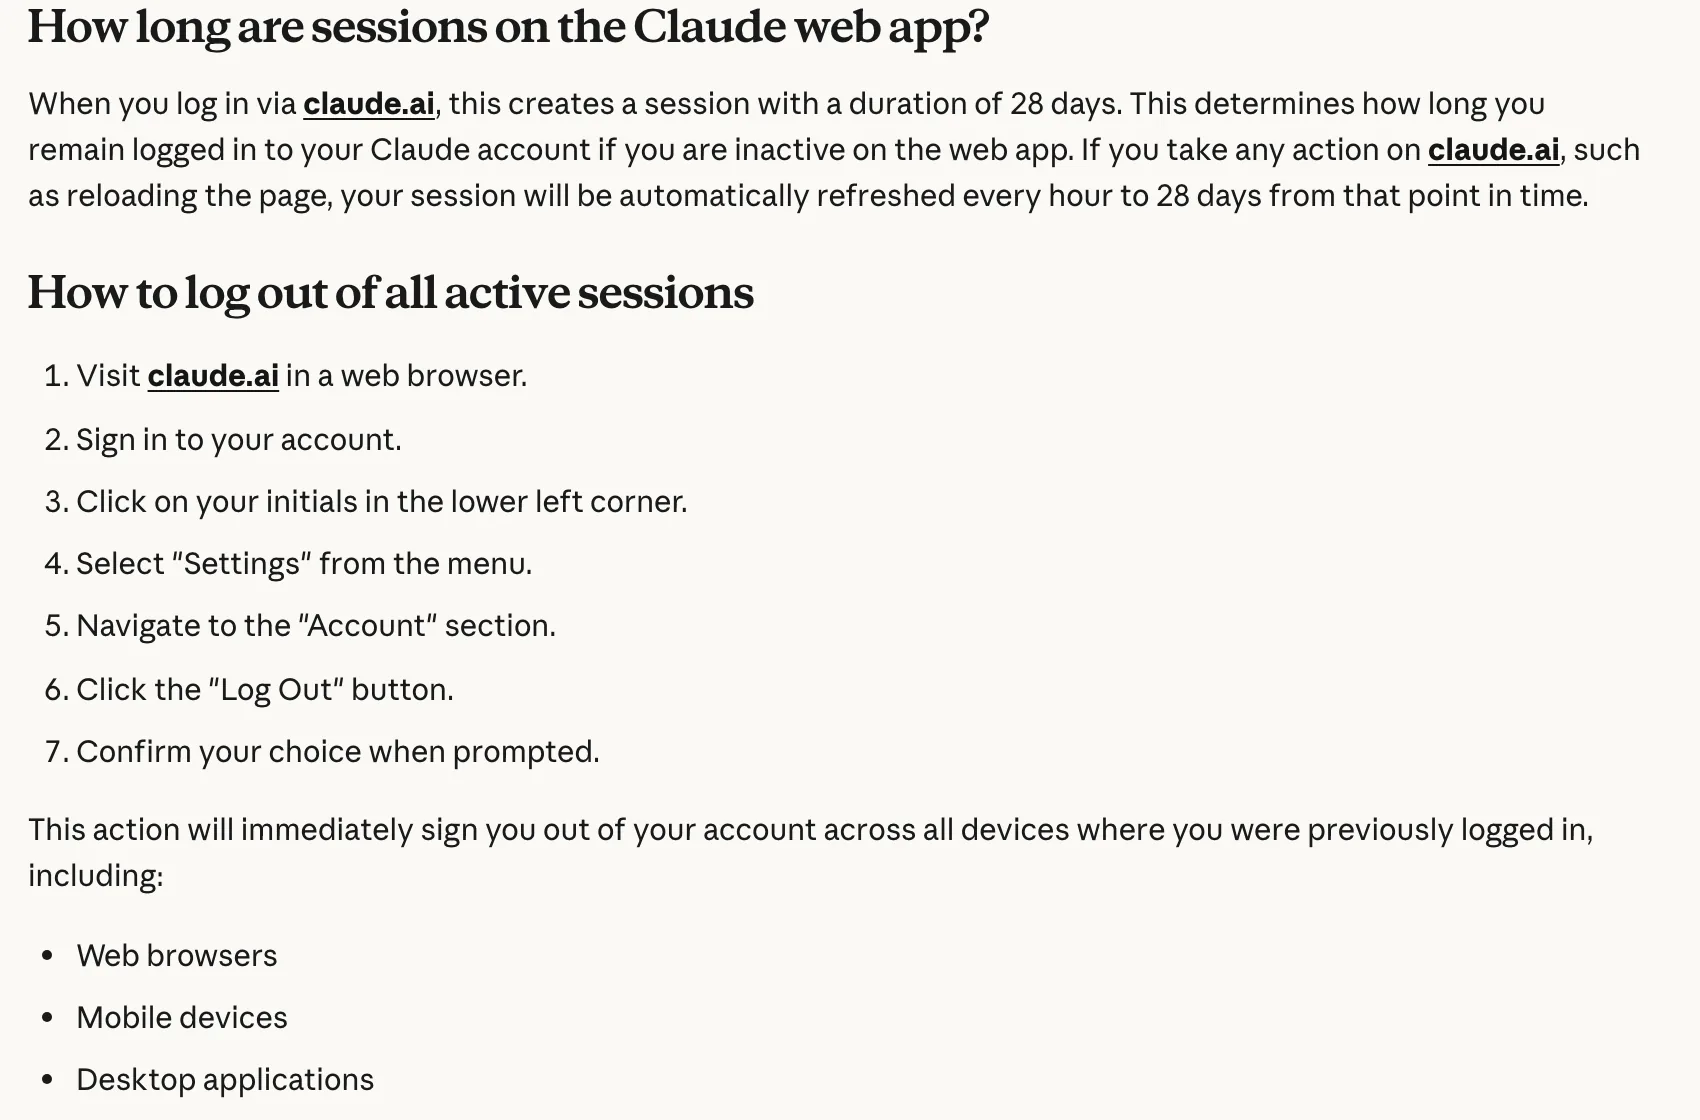
Оттуда же важная оговорка про сроки, из-за которой ждать бессмысленно. Справка говорит: вход создаёт сессию длиной 28 дней бездействия, а любое действие на claude.ai, вплоть до обновления страницы, раз в час отматывает этот счётчик к полным 28 дням заново. Пока чужой человек пользуется строкой, она не протухнет никогда
Ещё одна деталь оттуда же: выход со всех устройств делается только в браузерной версии, в приложениях для телефона такой кнопки пока нет
Шаг 4. Сменить пароль и убрать источник утечки. Порядок такой: после выхода меняется пароль, а расширение или сервис, которому ключ был отдан, снимается с браузера. Список расширений живёт по адресу chrome://extensions, там у каждого есть переключатель и кнопка удаления. Что это тебе даёт: замкнутый круг размыкается, и следующая строка уже никуда не уезжает
Отдельно про то, чего в этом порядке нет. Писать в поддержку на первом шаге не нужно: три первых действия ты делаешь сам и быстрее, чем придёт ответ. Поддержка нужна дальше, если аккаунт уже отключили
Что делать, если ключ уже ушёл
Первые четыре шага те же, дальше добавляется уборка последствий. Порядок такой
- пройти по переписке и посмотреть, что в ней лежало: договоры, клиентские списки, пароли от других сервисов, вставленные «на минутку»
- всё, что было паролем или доступом внутри чата, считать утёкшим и менять там, где оно лежит
- предупредить людей, чьи данные были в переписке, если такие данные там были
- проверить, не появились ли в аккаунте чужие проекты и не пропали ли твои
- написать в поддержку Anthropic на адрес [email protected], если видно чужую активность: соглашение прямо просит сообщать о неавторизованном доступе
Что делать НЕ надо: платить тому, кто предлагает «вернуть контроль за небольшую сумму». Все четыре шага выше бесплатны и делаются из настроек. Если доступ уже закрыли со стороны сервиса, порядок восстановления разобран отдельно, а причины блокировок собраны в гайде про баны
Три случая, когда ключи из браузера уже утекали
Это не гипотеза и не страшилка автора: за последний год случилось минимум три истории, где расширения браузера вынимали именно записи опознания, и все три разобраны независимыми исследователями
| Когда и кто нашёл | Что за расширения | Сколько людей | Что именно забирали |
|---|---|---|---|
| Июль 2025, Koi Security | 18 расширений получили вредоносное обновление | 2,3 млн пользователей | доступ к содержимому сайтов через обновление уже установленного расширения |
| Декабрь 2025, Koi Security и Malwarebytes | Urban VPN Proxy и ещё семь расширений того же издателя | более 6 млн в Chrome и 1,3 млн в Edge | запросы и ответы восьми ИИ-сервисов, среди них Claude |
| Январь 2026, Socket | пять расширений под видом рабочих инструментов | свыше 2300 установок | записи опознания раз в 60 секунд плюс блокировка страниц смены пароля и истории входов |
Таблица прокручивается вбок →
Третий случай интереснее двух первых. Там украденные записи подставлялись обратно в чужой браузер, и злоумышленник заходил в аккаунт без окна входа вообще, то есть второй фактор оказывался просто не при делах. Заодно расширения закрывали жертве страницы, на которых она могла бы всё это заметить: смену пароля, управление доверенными устройствами, историю входов
Что это тебе даёт: понимание, что расширение с миллионом установок и значком проверенного издателя не гарантия. Urban VPN Proxy держал оценку 4,7 и жил в подборке рекомендованных, а вредоносным стал обновлением уже после того, как люди его поставили. Про браузерное расширение самого Claude и его разрешения у меня есть подробный разбор
Как получить доступ к Claude, не отдавая ключ
Легальных дорог три, и ни одна не требует отдавать строку. Первая: своя подписка, оплаченная своим способом. Вторая: свой ключ разработчика, если задача про программы, а не про переписку. Третья: бесплатный уровень, если объём работы небольшой
| Дорога | Кому подходит | Что нужно на входе |
|---|---|---|
| Своя подписка | тем, кто работает в переписке каждый день | способ оплаты зарубежного сервиса |
| Свой ключ разработчика | тем, у кого задача внутри своего инструмента | карта и понимание, что счёт идёт по расходу |
| Бесплатный уровень | тем, кто пробует и не упирается в потолок | ничего |
Таблица прокручивается вбок →
Российская часть вопроса решается отдельно от ключей. Оплата зарубежной подписки разобрана в гайде про покупку и в разборе способов оплаты, доступ из России без банов здесь, а если платить пока не хочется, есть список бесплатных замен и сравнение с ChatGPT. Когда упираешься в потолок запросов, помогает разбор про лимиты, а если подписка не подошла, есть инструкция по возврату денег
Где это ломается чаще всего
Пять типовых ситуаций, в которых люди думают, что закрыли доступ, а на самом деле нет
| Что человек сделал | Почему не сработало | Что сделать вместо |
|---|---|---|
| сменил пароль и успокоился | уже открытые сессии от смены пароля не осыпаются сами | сперва закрыть сессии, пароль менять следом |
| закрыл одну чужую строку | расширение вынет строку заново при следующем входе | убрать расширение с браузера, потом закрывать сессии |
| включил второй фактор | он проверяется при входе, а по готовой записи входа нет | второй фактор оставить, но полагаться на выход из сессий |
| подождал месяц, «само протухнет» | 28 дней это срок бездействия, и любое действие раз в час отматывает его заново | закрыть вручную, ждать бессмысленно |
| удалил переписку | копия могла уехать к тому, кто заходил, ещё до удаления | считать содержимое утёкшим и менять то, что было доступом |
Таблица прокручивается вбок →
Что это тебе даёт: пять стен и обход каждой, ни одна не требует ни платных сервисов, ни помощи со стороны
Ещё разборы вокруг доступа к Claude
Маршрут вокруг одного аккаунта: как в него зайти, как за него платить, что делать при блокировке и чем занять его после
- Что такое Claude Code - соседний режим того же аккаунта
- Первые шаги с нуля - если инструмент пока незнакомый
- Установка по шагам - как поставить на свой компьютер
- Настройка после установки - что включить сразу
- Файл памяти проекта - чтобы не повторять контекст каждый раз
- Умения Claude - как записать свой порядок работы файлом
- Ярлыки под частые просьбы - короткие команды вместо длинных запросов
- Подключение внешних сервисов - когда помощнику нужны чужие данные
- Работа с файлами на компьютере - режим, где Claude видит твою папку
- Мини-страницы прямо в чате - что это за формат
- Тематический хаб про Claude Code - все разборы одним списком
Источники
Все английские строки и числа сняты с самих страниц 31 августа 2026 года, кадры выше сделаны в тот же день. Числа по установкам расширений и по числу проектов на GitHub получены моим собственным замером, лог прогона лежит в каталоге статьи
- Справка Anthropic о собственных cookie: строка
sessionKey, назначение Authentication, домены и срок жизни один месяц, плюс ещё две записи опознания со сроками час и двенадцать часов - privacy.claude.com, таблица cookie - Справка Anthropic про активные сессии, статья от 17 марта 2026 года: колонки списка, пункт Terminate, плашка про повторный вход - support.claude.com, управление сессиями
- Справка Anthropic про выход со всех устройств: кнопка Log Out в разделе Account, семь шагов выхода, срабатывает немедленно в браузерах, на телефонах и в приложениях на компьютере; там же про сроки - сессия длиной 28 дней бездействия, счётчик отматывается раз в час при любом действии - support.claude.com, выход из всех сессий
- Пользовательское соглашение Anthropic, в силе с 8 октября 2025 года: раздел 2 запрещает делиться доступом, раздел 13 оставляет право приостановить доступ без предупреждения - anthropic.com, соглашение
- Документация Claude Code, раздел про вход и учётные данные: разработчикам запрещено собирать, хранить и посредничать с чужими ключами сессии - code.claude.com, правовые вопросы
- Разбор расширения Urban VPN Proxy, декабрь 2025 года: более 6 млн установок в Chrome и 1,3 млн в Edge, оценка 4,7, вредоносная версия от 9 июля 2025 года, сбор переписки с восемью ИИ-сервисами - malwarebytes.com, разбор Koi Security
- Разбор пяти расширений, 15 января 2026 года: свыше 2300 установок, сбор записей опознания раз в 60 секунд, блокировка страниц смены пароля и истории входов, вход без окна логина - socket.dev, отчёт Socket
Памятка: закрыть чужой доступ к своему Claude
Восемь строк, по которым проходит весь путь
Сохрани себе
- ключ сессии равен паролю, только отбирается сложнее
- никому его не отдавать, даже за дешёвую подписку
- список чужих входов лежит в настройках аккаунта, раздел Active sessions
- незнакомая строка закрывается пунктом Terminate
- сомневаешься во всех сразу, жми Log Out и выходи отовсюду
- пароль менять ПОСЛЕ выхода, а не до
- расширение, которое вынуло ключ, снять с браузера, иначе круг повторится
- всё, что лежало в переписке паролем или доступом, считать утёкшим и менять
Порог входа
Три дня, бесплатно, начать можно сегодня
Ставить и докупать ничего не надо: хватит того же аккаунта, который ты только что привёл в порядок
Заходят и те, кто до этого умел ровно одно - переписываться с нейросетью в браузере
Заявка в закрытый канал, одобряю сразу. Бот сам напишет первым и покажет, как забрать три дня Лагеря. Бесплатно
Частые вопросы
Что такое session key в Claude простыми словами?
Это длинная строка, которую браузер получает от сайта в момент твоего входа и хранит вместе с остальными служебными записями. Она нужна, чтобы пароль не спрашивали на каждой странице. По ней сайт опознаёт тебя, поэтому у чужого человека она работает ровно так же, как у тебя
Что может сделать человек, у которого есть мой ключ сессии?
Открыть твою переписку целиком, прочитать все файлы, которые ты когда-либо загружал, писать от твоего имени и тратить твой лимит. Пароль ему не понадобится, второй фактор тоже. Всё, что лежит вне Claude, ключ не открывает
Заблокируют ли аккаунт за передачу ключа сессии?
Такое право у сервиса есть, и записано оно прямо. Соглашение запрещает делиться учётными данными и открывать доступ к аккаунту другим, а раздел 13 оставляет за Anthropic возможность приостановить доступ без предупреждения. Документация Claude Code отдельно запрещает разработчикам собирать и хранить чужие ключи сессии
Я сменил пароль. Чужой доступ закрылся?
Не обязательно. Смена пароля мешает войти заново, но уже открытую сессию не всегда гасит. Надёжный порядок обратный: сперва закрыть сессии в настройках аккаунта, потом менять пароль, и только после этого убирать расширение или сервис, которому ключ был отдан
Прошёл месяц, ключ уже не работает?
Полагаться на это не стоит. В справке Anthropic сказано прямо: вход создаёт сессию длиной 28 дней, и это срок БЕЗДЕЙСТВИЯ, а любое действие на сайте раз в час отматывает счётчик к полным 28 дням. Пока чужой человек заходит хотя бы раз в месяц, строка живёт вечно. Закрыть её вручную занимает минуту
Расширение лежит в официальном магазине, разве это не гарантия?
Нет. Urban VPN Proxy держал оценку 4,7, значок рекомендованного и больше шести миллионов установок, а вредоносным стал обновлением в июле 2025 года, уже после того, как люди его поставили. В январе 2026 года пять расширений заодно закрывали жертвам страницы смены пароля, чтобы те ничего не заметили
Как получить дешёвый доступ, не отдавая ключ?
Своей подпиской, своим ключом разработчика или бесплатным уровнем. Оплата зарубежного сервиса из России решается отдельно, и я разобрал её в гайде про покупку подписки. Экономия в двадцать долларов не стоит переписки, доступ к которой ты отдаёшь навсегда