Проверка кода без программирования · 7 действий
Как проверить код от ИИ, если не умеешь читать код: 7 проверок
62% кода, написанного нейросетью, выходит с уязвимостями безопасности - живой замер компании OX Security за май 2026 года. Ты не читаешь код и не обязан его читать, но за 7 конкретных действий с готовым продуктом можно поймать большую часть проблем ещё до того, как их найдут твои пользователи
К концу статьи у тебя будет пошаговый список того, что открыть, куда нажать и на что посмотреть в уже готовом сайте или приложении - без единой строчки кода, только руками и глазами. Если ты уже собрал первый проект с ИИ и не знаешь, с чего вообще начинается такая проверка, - у меня есть отдельный гайд вайбкодинг: что это простыми словами и как начать с нуля, эта статья продолжает его с того места, где проект уже готов и стоит вопрос «а точно ли оно работает»
У меня есть ещё один гайд с похожим на вид вопросом - нейросеть пишет код: что умеет и где ломается, там тоже есть короткий раздел про проверку без чтения кода. Разница в масштабе и угле: тот гайд - широкий обзор всего цикла работы с нейросетью-программистом (почему код каждый раз разный, сколько занимает один прогон, какие задачи вообще стоит ей отдавать), а его раздел проверки - это четыре быстрых пункта внутри длинной статьи про другое. Здесь - наоборот, отдельный подробный разбор именно проверки готового результата: семь развёрнутых техник с живыми цифрами 2026 года, консолью браузера, тестом на XSS, контролем доступа и мобильным экраном, каждая с отдельным разделом. Если нужен обзор всего процесса работы с нейросетью-программистом - иди по первой ссылке, если нужна именно углублённая проверка того, что уже готово, - оставайся здесь
Открой готовый сайт или приложение и сделай три вещи прямо сейчас: нажми правой кнопкой на странице → «Просмотреть код» → вкладка «Консоль» и посмотри, нет ли красных строк. Затем зайди с телефона или сузь окно браузера - и попробуй пройти весь путь как обычный человек: заполнить форму, нажать кнопку дважды подряд, ввести чужой email. Эти три действия за 10 минут находят большую часть проблем, которые обычно всплывают уже после того, как продукт увидели люди
Почему это вообще важно проверять самому
62% кода, написанного ИИ, выходит с уязвимостями безопасности - это не догадка, а цифра из живого замера компании OX Security в мае 2026 года (OX Security, «Vibe Coding Security», май 2026). Другое независимое исследование Veracode за март 2026 года называет похожую картину: только 55% сгенерированного кода проходит проверку безопасности без явных указаний, остальные 45% несут известные уязвимости (Veracode, «Spring 2026 GenAI Code Security Update»)
Причина не в том, что ИИ «плохой программист». Если тебе интересно вообще, что нейросеть умеет и где ломается при написании кода - у меня есть отдельный подробный разбор с пятью живыми прогонами: нейросеть пишет код: что умеет и где ломается. Здесь коротко: нейросеть почти всегда честно делает именно то, о чём её попросили буквально, и не проверяет то, что ты не проговорил вслух. Университет Карнеги-Меллон в своём замере отдельно показал этот разрыв: 61% решений, написанных ИИ, работают правильно с точки зрения функции, и при этом лишь 10,5% проходят проверку безопасности (исследование SusVibes, Carnegie Mellon University) - работает и безопасно оказались двумя разными вопросами
| Кто измерял | Что нашли | Когда |
|---|---|---|
| OX Security | 62% кода от ИИ выходит с уязвимостями | май 2026 |
| Veracode | 45% кода не проходит проверку безопасности без явных указаний | март 2026 |
| Carnegie Mellon (SusVibes) | 61% работает правильно, но только 10,5% безопасно | 2026 |
Таблица прокручивается вбок →
Здесь важно отделить одну вещь от другой. Есть отдельный процессный вопрос - что делать, если твой ИИ-помощник в переписке заявляет «готово», а по факту задача не сделана или сделана не так. Это разбирается отдельно, шаг за шагом, в гайде агент говорит «готово»: 4 шага, чтобы доделать до конца - там про то, как заставить агента доказать свою работу словами и повторными сессиями. Здесь, в этой статье, - про другое: как тебе самому, руками, без чтения кода и без доверия чужим словам, проверить уже готовый результат
Проверка 1. Открой консоль браузера и посмотри на красные строки
У каждого браузера есть встроенная панель разработчика, и в ней вкладка «Консоль» - место, куда сайт сам пишет о своих проблемах. Открывается это одинаково почти везде: правой кнопкой мыши по пустому месту страницы → пункт «Просмотреть код» (или «Inspect») → в открывшейся панели выбрать вкладку «Console». На Windows и Linux тот же результат даёт одна кнопка - клавиша F12. Что увидишь: если всё в порядке, панель будет пустой или с редкими серыми строками. Если у страницы проблема, там появится красная строка с текстом ошибки. Что это тебе даёт: ты за 10 секунд узнаёшь, ругается ли сайт сам на себя, даже не понимая ни слова из текста ошибки - сам факт красной строки уже сигнал
Я лично прогнал эту проверку на живой странице своего же сайта headless-браузером через Playwright - инструмент, который открывает страницу так же, как обычный Chrome, только без окна на экране, и умеет считать всё, что происходит в консоли. На одной из моих же статей консоль выдала одну ошибку: net::ERR_CERT_AUTHORITY_INVALID для домена hdrc.yandex.net. Это не дефект самой статьи - это счётчик Яндекс.Метрики, сторонний сервис аналитики, подключённый к странице, у которого браузер не смог проверить сертификат безопасности. Ровно так консоль и работает на практике: она не всегда указывает на твой собственный код, иногда - на чужой скрипт, который к тебе подключён, и увидеть это можно только заглянув туда самому, а не поверив на слово, что «всё работает»
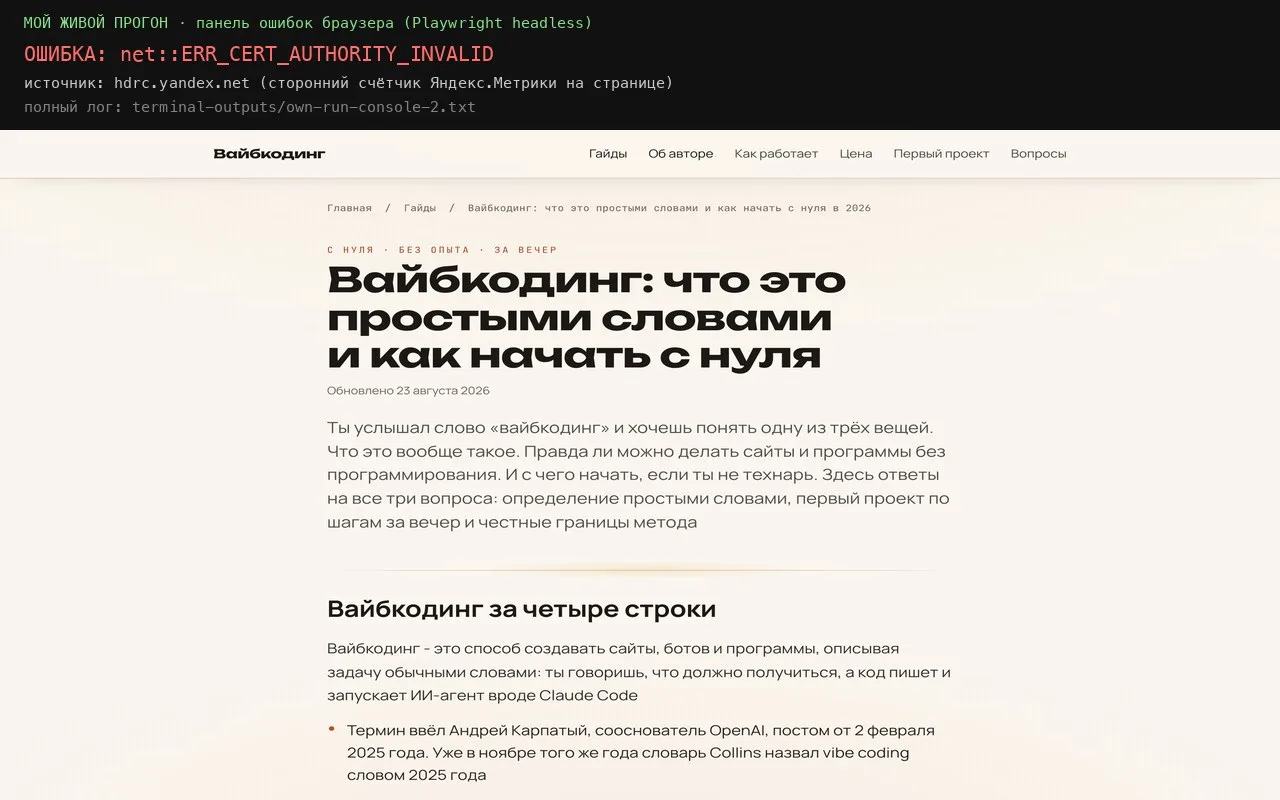
net::ERR_CERT_AUTHORITY_INVALID от домена hdrc.yandex.net, счётчика Яндекс.Метрики - полный сырой вывод сохранён рядом со страницей
Проверка 2. Пройди весь путь целиком сам, от начала до конца
ИИ обычно честно делает то, что ты попросил буквально - «сделай форму входа» - но не проверяет то, что ты не проговорил вслух. Живой пример из практики тестирования vibe-кода: пользователь, который вводит email с большой буквы, может провалить проверку, которую никто не тестировал именно на этот случай, а пользователь, который нажал кнопку «назад» посреди оформления заказа, может сломать всю сессию целиком (Autonoma, «How to Test a Vibe-Coded App»)
Практическое действие: открой продукт в браузере, которым обычно не пользуешься (если ты всегда сидишь в Chrome - открой в Safari или Firefox), и пройди весь путь целиком одним заходом - от регистрации до последнего шага, будто ты обычный человек, который видит продукт впервые. Что увидишь: либо путь проходится гладко до самого конца, либо ты своими глазами упрёшься в место, где что-то не работает. Что это тебе даёт: ты находишь поломку раньше своего первого настоящего пользователя, а не после его жалобы
Проверка 3. Подставь чужие данные и чужой номер
Если в адресной строке сайта есть цифра - номер заказа, номер профиля, номер записи, например /profile/123 - у тебя есть простой способ проверить, не путает ли программа тебя с другим человеком. Поменяй эту цифру руками на любую другую и нажми Enter. Правильное поведение - тебя либо не пустят вообще, либо перекинут на страницу входа. Неправильное - ты увидишь чужие данные: чужой заказ, чужой профиль, чужую запись (Autonoma, «How to Test a Vibe-Coded App»)
Второй вариант той же проверки - через приватное окно браузера (Ctrl+Shift+N в Chrome, Cmd+Shift+N на Mac): открой в нём страницу, которая должна требовать входа в аккаунт, вставив прямую ссылку. Что увидишь: тебя должно перебросить на страницу входа. Что это тебе даёт: ты своими руками проверяешь то, что называется контролем доступа - действительно ли программа знает разницу между «мной» и «кем-то ещё», а не только красиво просит логин на главной странице
Проверка 4. Нажми на важную кнопку два раза подряд, очень быстро
Кнопки вроде «Оплатить», «Отправить», «Записаться» должны сработать один раз, даже если ты нажал на них дважды - например, если рука случайно дрогнула или страница на секунду зависла. Программисты называют это защитой от двойной отправки, и её очень легко забыть настроить, потому что при обычном неспешном тестировании кнопку жмут один раз и не замечают проблемы. Живой пример из практики: двойное нажатие на кнопку платежа приводит к двойному списанию денег с карты (Autonoma, «How to Test a Vibe-Coded App»)
Практическое действие: найди в своём продукте любую кнопку, которая что-то создаёт, отправляет или списывает - и щёлкни по ней два раза подряд максимально быстро, будто ты случайно ткнул дважды. Что увидишь: должно произойти только одно действие - одна отправленная заявка, одно списание, одна созданная запись. Что это тебе даёт: ты закрываешь один из самых обидных классов ошибок - тот, что стоит тебе реальных денег или жалоб клиентов, а не просто неудобства
Проверка 5. Впиши в любое текстовое поле кусок кода вместо обычного текста
Это классическая проверка на уязвимость под названием XSS (переводится как межсайтовый скриптинг, но само название тебе для действия не нужно) - вписать программный код в обычное поле имени или комментария и посмотреть, что с ним сделает сайт. Живая формулировка теста из практики: ввести в текстовое поле строку <script>alert('test')</script> - сайт должен показать её как обычный текст на экране, а не выполнить как команду (Autonoma, «How to Test a Vibe-Coded App»)
Практическое действие: найди любое поле, куда можно вписать текст - имя, комментарий, отзыв - и вставь туда ровно эту строку целиком:
Проверка поля на XSS - три действия подряд
- Скопируй строку целиком
<script>alert('test')</script>- это готовый безопасный тест, не вредоносный код - Вставь в текстовое поле имя, комментарий, отзыв - любое поле, куда обычно вписывают слова
- Отправь форму и посмотри на результат если на экране появится всплывающее окно с надписью «test» - поле уязвимо; если строка просто отобразилась как текст - всё в порядке
Что увидишь: правильный результат - строка отображается на странице как обычный текст, ровно такими же буквами, какими её ввели. Неправильный результат - на экране выскакивает всплывающее окошко с текстом «test». Что это тебе даёт: этот один тест ловит одну из самых частых и самых опасных дыр в веб-продуктах, а занимает тридцать секунд и не требует знания того, что такое код вообще
Проверка 6. Сузь окно браузера до размера телефона
Больше половины людей открывают сайты с телефона, а ИИ по умолчанию чаще всего тестирует и показывает тебе результат на широком экране компьютера - расхождение между тем, что видел ИИ при работе, и тем, что увидит твой реальный посетитель, накапливается незаметно. Практическое действие: возьми правый край окна браузера мышкой и потяни его влево, пока окно не станет узким, шириной с телефон - либо открой продукт прямо с телефона. Что увидишь: текст должен помещаться на экран без обрезки, кнопки - оставаться нажимаемыми пальцем, а не превращаться в мелкие точки
Что делать с этим дальше, разобрано в статье Сколько стоит ИИ-агент в 2026: 3 класса цен и суммы
Что это тебе даёт: ты ловишь класс проблем, который иначе всплывёт только после жалобы реального человека с телефона - самого частого твоего посетителя. Отдельно стоит проверить, что элементы управления - меню, кнопки, поля ввода - остаются доступными с клавиатуры и не требуют обязательно мыши: это одна из проверок доступности, которая параллельно ловит и поломки вёрстки на маленьком экране
Проверка 7. Отключи интернет на секунду и посмотри, что покажет экран
Реальные пользователи иногда теряют связь на середине действия - едут в метро, выходят из зоны Wi-Fi - и хорошая программа обязана показать понятное сообщение, а не белый пустой экран или зависшую кнопку загрузки навсегда. Это называется отказоустойчивостью: страница не ломается целиком, если что-то одно пошло не так, а показывает человеку понятную запасную картину происходящего вместо пустоты
Практическое действие: открой продукт, начни какое-нибудь действие - например загрузку страницы с данными - и на секунду отключи Wi-Fi или переведи телефон в авиарежим, потом включи обратно. Что увидишь: в исправном варианте появится сообщение вроде «нет связи, попробуй ещё раз» или кнопка повторной загрузки. В неисправном - страница застынет пустой или в вечной загрузке без единого объяснения. Что это тебе даёт: ты проверяешь, что продукт держит удар от самой обычной жизненной ситуации, а не только от идеальных условий, в которых его тестировал ИИ
Сколько времени займут все семь проверок и что делать, если что-то нашлось
Все семь проверок вместе занимают меньше получаса даже у человека, который делает это впервые - большинство из них требуют одного действия и одного взгляда на экран, без подготовки:
| Проверка | Сколько занимает | Что нужно |
|---|---|---|
| 1. Панель ошибок браузера | 1 минута | Ничего, только сама страница |
| 2. Путь целиком от начала до конца | 5-10 минут | Другой браузер |
| 3. Чужие данные и чужой номер | 2 минуты | Приватное окно браузера |
| 4. Двойное нажатие кнопки | 30 секунд | Обычная мышь |
| 5. Код вместо текста в поле | 30 секунд | Строка для копирования |
| 6. Узкий экран телефона | 2 минуты | Телефон или узкое окно |
| 7. Отключение связи на секунду | 1 минута | Wi-Fi, который можно выключить |
Таблица прокручивается вбок →
Если какая-то из проверок нашла проблему, а сам ты не умеешь её починить - это нормальная и ожидаемая часть процесса, а не тупик. Дальше действие простое: описать ИИ-помощнику ровно то, что ты увидел на экране, а не пересказ своими словами того, что «наверное, сломалось». Хорошее описание проблемы для агента звучит как «я нажал кнопку дважды подряд, и деньги списались два раза» или «на телефоне текст вылезает за край экрана» - конкретное действие и конкретный результат, без диагноза причины. Диагноз - работа агента, твоя работа - точно показать, что именно не так, той же тройкой «что нажал, что увидел, чего ожидал вместо этого»
Как это соотносится с приёмкой работы агента процессно
Есть смежный, но другой вопрос: что делать, если твой ИИ-агент вообще заявляет «готово» по задаче, а результата не видно - это не про технические проверки продукта из этой статьи, а про процесс работы с самим агентом: как заставить его показать реальный вывод вместо пересказа, как переформулировать критерий успеха так, чтобы его нельзя было закрыть словами, как использовать свежую сессию для честной проверки. Весь этот процессный конвейер разобран отдельно в гайде агент говорит «готово»: 4 шага, чтобы доделать до конца - почему агенту вообще нельзя верить на слово, разбор именно там. Здесь, в этой статье, ты уже поверил результату на слово ровно один раз - когда решил его проверить, и все семь проверок выше это тот момент, когда ты сверяешь слова с фактом на экране своими собственными глазами
Есть и ещё одна смежная линия - более широкая настройка безопасности самого ИИ-агента, а не только готового продукта: какие права ему давать, что происходит при атаке через чужой текст, что делать с необратимыми действиями. Это карта другого уровня, разобрана отдельно в гайде безопасность автономных ИИ-агентов: 4 риска 2026 года - там про сам процесс работы агента, здесь - про то, как проверить уже готовый результат его работы
Если у тебя уже стоит Claude Code и ты хочешь прогнать более серьёзную технику проверки безопасности через сам ИИ - есть подход «прогнать один и тот же код через три разные нейросети параллельно, у каждой свои слепые зоны». Это следующий уровень усиления после ручных проверок этой статьи, для того, кто уже освоился с базовым вайбкодингом. Если Claude Code у тебя ещё не установлен - с этого стоит начать: как пользоваться Claude Code: установка и 9 шагов до проекта, а если уже установлен, но непонятно, что делать дальше - что делать после установки Claude Code: первые шаги
Отдельно стоит разобраться, с чем вообще имеешь дело, когда работаешь не с одной подсказкой, а с целым автономным помощником: что такое ИИ-агент вообще и как он устроен - в гайде ИИ-агенты: что это простыми словами и как собрать своего, а если у тебя таких помощников уже несколько и они работают в связке - мультиагентные системы простыми словами: 6 схем и 5 поломок. Готовые сценарии для конкретных задач с чётко описанным результатом снижают тот самый риск нечёткой постановки, о котором шла речь выше - у меня есть подборка скиллы для Claude: что это, как установить и 7 готовых под контент и разбор точных формулировок запроса Claude промпт-инженер: 7 формул точного запроса без воды
Частая ошибка - проверять только один раз, сразу после сборки
Самая частая ошибка при проверке кода от ИИ - сделать все семь пунктов один раз, сразу после того, как проект собран, и больше к этому не возвращаться. Проблема в том, что почти каждая новая просьба к ИИ что-то поменять в проекте способна незаметно сломать то, что уже работало раньше - это касается любого инструмента, не только одного конкретного
| Когда проверять | Что именно |
|---|---|
| Сразу после первой сборки | Все семь проверок подряд, по порядку |
| После каждой заметной правки | Проверки 1 и 2 - панель ошибок и путь целиком, они быстрее всего ловят свежую поломку |
| Перед тем как показать продукт другим людям | Все семь проверок заново, даже если недавно уже проверял |
Таблица прокручивается вбок →
Правило простое: чем чаще меняется код, тем чаще стоит возвращаться к тем же семи пунктам, а не считать проверку разовым действием, которое закрыто навсегда после первого прохода
Рядом по теме есть отдельный разбор: Собрал продукт на ИИ - что дальше
Что реально снижает риск, если проверять по этой статье регулярно
Семь проверок этой статьи не заменяют друг друга - каждая ловит свой класс проблем, и вместе они закрывают большую часть того, что обычно всплывает уже после того, как продукт увидели реальные люди:
Семь проверок и что каждая из них ловит
- Консоль браузера показывает, ругается ли сайт на себя сам или на подключённый сторонний сервис - без единого слова программирования
- Путь целиком от начала до конца ловит то, что ИИ не проверял, потому что ты не проговорил это вслух в задаче
- Чужие данные и чужой номер проверяет, действительно ли программа отличает тебя от постороннего человека
- Двойное нажатие кнопки закрывает класс ошибок, который стоит реальных денег - двойные списания и дубли заявок
- Код вместо текста в поле тридцатисекундный тест, который ловит одну из самых частых и опасных дыр в вебе
- Узкий экран телефона показывает то, что видит больше половины твоих настоящих посетителей
- Отключение связи на секунду проверяет, держит ли продукт удар от самой обычной жизненной ситуации
Полный список моих гайдов про Claude Code и работу с ИИ-агентами - в разделе Claude Code: гайды по установке, работе и агентам
Что почитать дальше на этом же сайте
- Вайбкодинг: что это простыми словами и как начать с нуля - с чего вообще начинается путь, если ты только слышал это слово
- Нейросеть пишет код: что умеет и где ломается - более широкий обзор всего цикла работы с нейросетью-программистом
- Агент говорит «готово»: 4 шага, чтобы доделать до конца - процессная приёмка работы агента, если он отчитался, а результата не видно
- Безопасность автономных ИИ-агентов: 4 риска 2026 года - карта рисков самого агента, а не только готового продукта
- Как пользоваться Claude Code: установка и 9 шагов до проекта - если инструмент ещё не установлен
- Что делать после установки Claude Code: первые шаги - если инструмент уже стоит, но непонятно, куда двигаться
- Настройка Claude Code бесплатно: запуск с нуля и выбор модели по ОЗУ - если нужно настроить инструмент под своё железо
- Лучший ИИ для вайб-кодинга: 4 инструмента в 2026 году - сравнение инструментов, если Claude Code ещё не выбор
- Cursor или Claude Code в 2026 году: разница в 6 раз на тесте - если выбираешь между двумя конкретными инструментами
- Бесплатный ИИ-агент для VS Code: 3 пути без оплаты в 2026 - бесплатные варианты того же класса инструментов
- ИИ-агенты: что это простыми словами и как собрать своего - с чего начинается разговор об автономных помощниках
- Мультиагентные системы простыми словами: 6 схем и 5 поломок - когда агентов в работе уже несколько
- Скиллы для Claude: что это, как установить и 7 готовых под контент - готовые сценарии с чётким результатом
- Claude промпт-инженер: 7 формул точного запроса без воды - как формулировать задачу, чтобы ИИ не додумывал за тебя
- Как выбрать курс вайбкодинга: 5 этапов и 6 красных флагов - если решаешь пойти учиться этому системно
- Claude Code: гайды по установке, работе и агентам - полный список моих статей про инструмент и агентов
Источники
Все страницы проверены прямым запросом 3 сентября 2026 года, консоль браузера прогнана лично живым Playwright headless на собственной странице автора
- OX Security: Vibe Coding Security - Why 62% Of AI-Generated Code Ships With Vulnerabilities - главная цифра статьи, 62% кода от ИИ с уязвимостями, май 2026, со ссылкой на исследование Carnegie Mellon SusVibes (61% функционально верно, 10,5% безопасно)
- Veracode: Spring 2026 GenAI Code Security Update - 45% кода не проходит проверку безопасности без явных указаний, март 2026
- Autonoma: How to Test a Vibe-Coded App (No Coding Required) - проверки 2, 3, 4, 5 (путь целиком, контроль доступа, двойная отправка, XSS-тест)
- Autonoma: Vibe Coding Best Practices - The Testing Checklist You're Skipping - проверка 6, мобильный экран и тестирование на реальном устройстве
- codenote.net: 15 Checks Non-Developers Should Keep in Mind Before Shipping AI-Written Code to Production - проверка 7, отказоустойчивость при потере связи
Памятка: 7 проверок кода от ИИ без чтения кода
Семь строк, которые закрывают суть статьи и что с этим делать
Сохрани себе
- 62% кода от ИИ выходит с уязвимостями (OX Security, май 2026) - проверять самому необходимо, даже без знания программирования
- Проверка 1 - консоль браузера (F12 → Console): красные строки показывают ошибки, даже чужих подключённых сервисов
- Проверка 2 - пройти весь путь от начала до конца самому, в непривычном браузере, как обычный человек
- Проверка 3 - подменить цифру в адресе (например /profile/123) и открыть страницу входа в приватном окне
- Проверка 4 - нажать важную кнопку дважды подряд быстро, должно сработать только один раз
- Проверка 5 - вписать в текстовое поле
<script>alert('test')</script>, должно отобразиться как текст, а не выполниться - Проверка 6 и 7 - сузить окно до размера телефона и на секунду отключить интернет посреди действия
Порог входа
Проверил код бесплатно - следующий шаг тоже
Всё, что нужно, чтобы за 10 минут проверить готовый продукт без чтения единой строчки кода, ты только что прочитал бесплатно: семь конкретных действий с живыми цифрами и источниками. Следующий шаг - три дня разбора и сборки рабочего порядка вокруг твоих же ИИ-проектов - тоже стоит ровно ноль
Заявка в закрытый канал, одобряю сразу. Бот сам напишет первым и покажет, как забрать три дня Лагеря. Бесплатно
Частые вопросы
Мне точно не нужно уметь программировать для этих семи проверок?
Нет, не нужно. Все семь проверок делаются мышкой, клавиатурой и глазами: открыть панель браузера, пройти путь как обычный человек, подставить другую цифру в адресе, нажать кнопку дважды, вставить готовую строку в поле, сузить окно, на секунду выключить интернет. Ни в одной из них не нужно читать или писать код
Что если консоль браузера показывает красную строку - это всегда моя ошибка?
Не всегда. Живой пример из этой же статьи: на одной из моих страниц консоль показала ошибку сертификата у стороннего домена hdrc.yandex.net - счётчика Яндекс.Метрики, а не у самого сайта. Красная строка - сигнал «загляни сюда», а не автоматический приговор твоему коду: дальше нужно посмотреть, какой именно домен или файл упомянут в ошибке
С чего начать, если у меня уже готов проект и я хочу проверить именно его?
С проверки 1 (консоль браузера) и проверки 2 (путь целиком от начала до конца) - это займёт меньше пяти минут и сразу покажет, есть ли явные проблемы. Дальше по порядку остальные пять, каждая занимает не больше минуты
Чем это отличается от того, что агент сам говорит «я всё проверил»?
Это разные вещи. Слова агента «я проверил, всё работает» - это утверждение, а семь проверок этой статьи - твоя собственная сверка факта на экране своими глазами, без доверия на слово. Отдельно от технических проверок продукта есть процессный вопрос приёмки самой работы агента - как заставить его доказать это делом, а не пересказом, - он разобран в гайде агент говорит «готово»: 4 шага, чтобы доделать до конца
А как проверить не сайт, а обычный текст, который написал ИИ?
Это другая задача с другим набором инструментов - проверка текста на признаки того, что его писала нейросеть, устроена иначе, чем проверка работающей программы. У меня есть отдельные разборы именно этой темы: как проверить текст через ИИ и как проверить текст на ИИ - оба про текст, не про код и не про готовый продукт