Разбор · чужой код и лицензии · сентябрь 2026
Можно ли брать чужой код с GitHub в свой продукт: 5 проверок
7 сентября 2026 года я вписал в пустой проект три обычные библиотеки и посчитал, чей код приехал вместе с ними. Приехало 54 чужих кусочка от разных авторов, и среди них один с лицензией, которая заставляет открыть твой собственный исходник. Ответ решается не на странице проекта, а в этом списке
🔴 Сразу про рамку, чтобы ты понимал цену каждой строки. Я не юрист и юридической консультации не даю. Ниже - условия лицензий по их же официальным текстам и мой собственный замер, снятый 7 сентября 2026 года на своей машине. Крупный коммерческий продукт всё равно показывают юристу: это не отговорка, а разница между «я разобрался» и «я застрахован»
Открой страницу проекта и найди в правой колонке строку с названием лицензии, потом открой сам файл LICENSE и сверь, совпадает ли. Дальше смотри не только на этот проект: открой список того, что он тянет за собой, и найди там слова GPL, LGPL и пустое поле лицензии. Именно они решают, можно ли закрывать свой исходник
Короткий ответ: лицензия отвечает на три твоих вопроса
Файл с разрешением от автора лежит в проекте и называется LICENSE, иногда COPYING или LICENSE.md. Это и есть ответ. Читать его целиком не нужно, нужно найти в нём ответы на три вопроса про тебя
- можно ли брать этот код в продукт, за который я беру деньги
- можно ли менять код под себя
- обязан ли я после этого показать всем свой собственный исходник
Первые два почти у всех известных лицензий - «да». Вся разница в третьем, и именно на нём люди попадают
| Лицензия | Продавать продукт | Держать свой код закрытым | Что ты обязан сделать |
|---|---|---|---|
| MIT | да | да | оставить внутри текст лицензии и строку авторства |
| Apache 2.0 | да | да | то же плюс пометить изменённые файлы и приложить файл NOTICE, если он есть |
| BSD | да | да | сохранить строку авторства |
| LGPL | да | да, при условиях | дать понять, что библиотека внутри, и оставить человеку возможность её заменить |
| GPL | да | нет | открыть исходник всего продукта на тех же условиях |
| AGPL | да | нет | то же самое, даже если ты ничего не раздаёшь файлом, а держишь сервис у себя |
Таблица прокручивается вбок →
Что это тебе даёт: слова MIT, Apache или BSD в файле закрывают вопрос - бери и не думай дальше. GPL и AGPL для закрытого продукта на продажу не подходят, там придётся искать замену. А LGPL разобрана отдельным разделом ниже: это не «нет», это «да, но»
Проверка за две минуты: пять шагов сверху вниз
Порядок один и не меняется от проекта к проекту. Забрать сам проект - отдельная задача, шесть способов скачать с GitHub разобраны у меня в отдельном разборе, здесь речь только про разрешение
Что открыть: страницу проекта на GitHub. Что увидишь: справа колонку с описанием, а в ней строку вроде «MIT license» со значком весов. Что это даёт: за один взгляд ты понимаешь, есть разрешение вообще или его нет
Что открыть дальше: сам файл в списке файлов проекта. Что увидишь: короткий текст на английском, где первая строка обычно и есть название лицензии. Что это даёт: страховку от рассинхрона, когда в колонке написано одно, а в файле лежит другое
Третий шаг - тот, из-за которого и написана эта статья. Что открыть: список того, что проект тянет за собой. Что увидишь: десятки чужих имён, у каждого своя лицензия. Что это даёт: настоящий ответ, потому что в твой продукт приезжает не один проект, а всё дерево
Третий шаг я прошёл сам 7 сентября 2026 года и снял свой экран. На странице библиотеки для картинок открыл вкладку с разбором проекта, там пункт про список зависимостей. GitHub насчитал 81 запись и у каждой показал лицензию отдельной строкой - вот как это выглядит
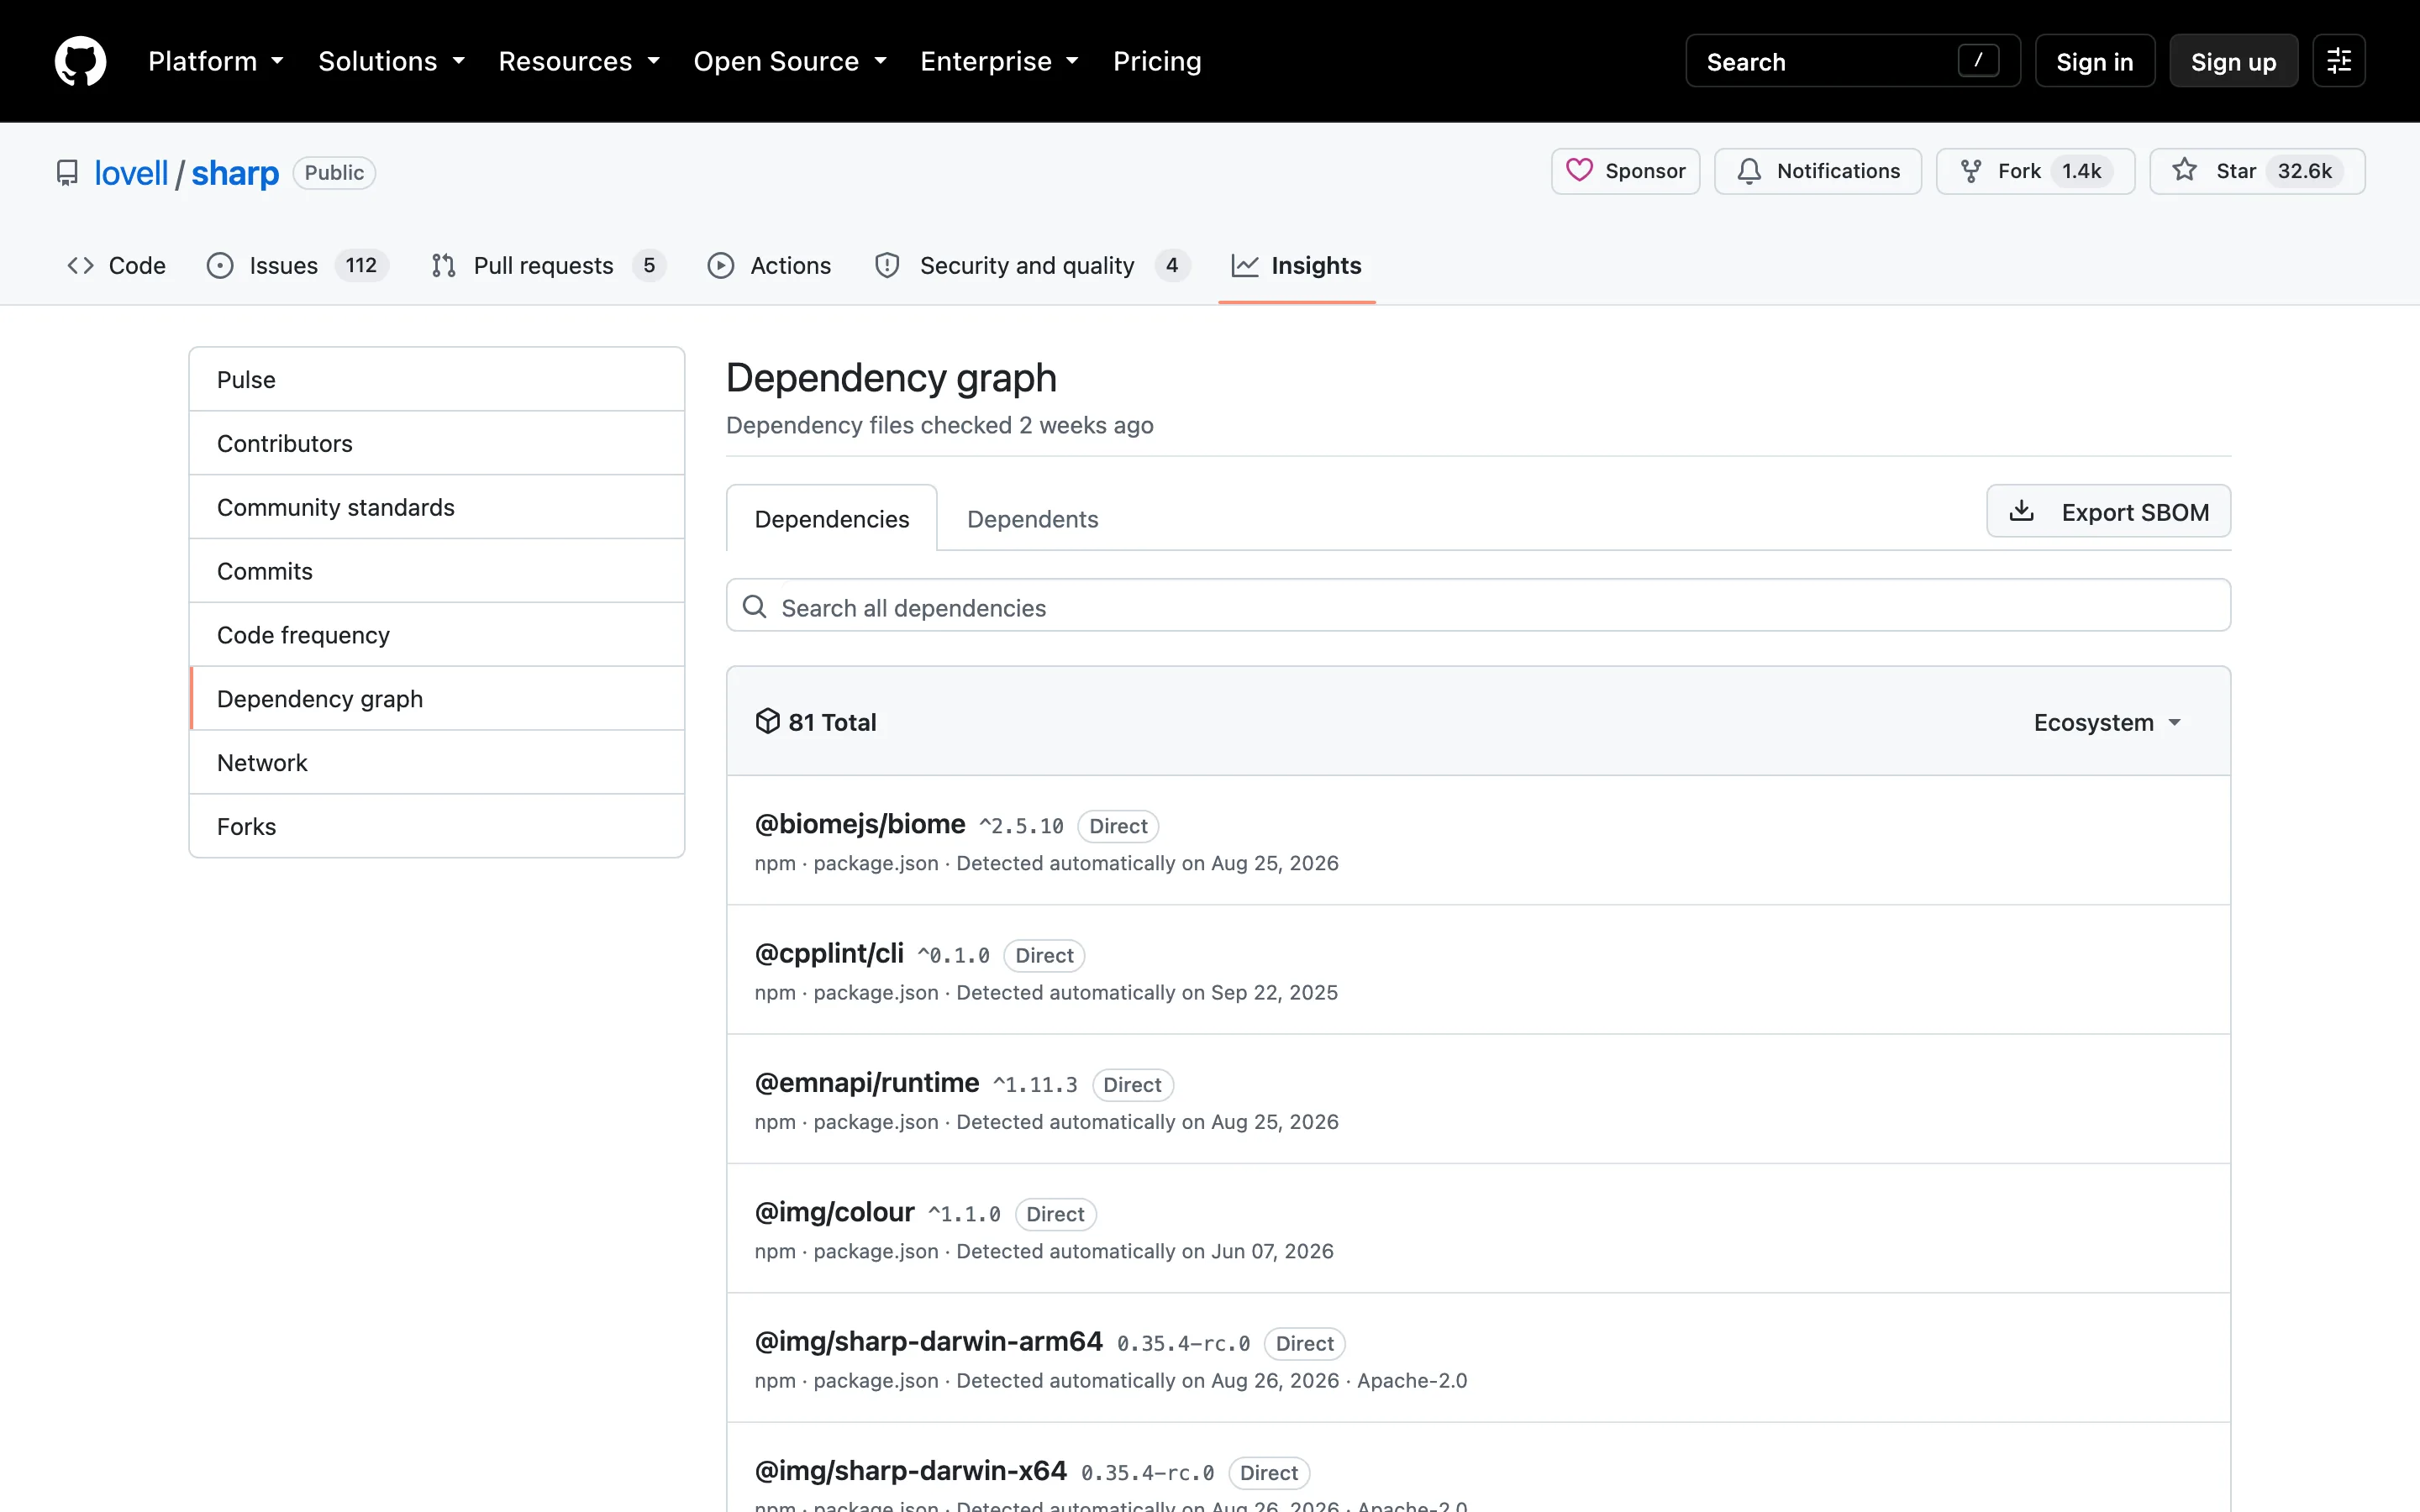
Это тот же список, только со стороны сайта. На своей машине он длиннее, потому что считает не объявленное, а фактически приехавшее
Четвёртый шаг - поиск по этому списку. Ищешь три вещи: буквы GPL, буквы LGPL и строки, где лицензия вообще не указана. Всё остальное можно пролистать: MIT, ISC, BSD и Apache вопросов не создают
Пятый шаг - решение по каждой найденной строке отдельно. Полная GPL в закрытом продукте означает замену. LGPL означает четыре условия, они разобраны ниже. Пустая строка означает поход в каталог этого куска глазами, и чаще всего там всё в порядке
Пять проверок перед тем, как взять чужой код
- Название лицензии в правой колонке страницы проекта
- Сам файл лицензии: сверить, что название в нём совпадает с карточкой
- Список того, что проект тянет за собой, и лицензия у каждого, кто приехал
- Три опасных слова в этом списке: GPL, LGPL и пустое поле лицензии
- Решение: беру как есть, беру с условиями или ищу замену
Мой замер: одна строка привела 54 чужих автора
Вот та самая проверка, которой почти никто не делает. 7 сентября 2026 года я собрал два пустых проекта и в каждый вписал по нескольку обычных библиотек, из тех, что берут для картинок, файлов и кодов на экране
В первом проекте я вписал ровно одну строку - библиотеку для веб-сервера. Ко мне приехало 65 чужих кусочков кода от разных людей. Все с разрешительными лицензиями: 60 под MIT, 4 под ISC, один под BSD. Тут повезло
Во втором проекте я вписал три строки. Приехало 54 кусочка, и вот их разбор
| Что нашлось | Сколько | Опасно? |
|---|---|---|
| MIT | 38 | нет |
| ISC | 8 | нет |
| Apache 2.0 | 4 | нет |
| LGPL-3.0-or-later | 1 | да, есть условия |
| MIT вместе с Zlib | 1 | нет |
| поле лицензии пустое | 1 | выглядит опасно, разбор ниже |
| 0BSD | 1 | нет |
Таблица прокручивается вбок →
Обрати внимание на пропорцию: три строки, которые я написал сам, привели 54 чужих. Ни одну из 54 я не выбирал и ни на одну не смотрел. Проверка на странице проекта показала бы мне три карточки из пятидесяти четырёх
Где это ломается на практике: у самой библиотеки для картинок на её странице честно написано Apache 2.0, и по первому шагу проверки она зелёная. А внутрь моего продукта вместе с ней приехал отдельный кусок с лицензией LGPL. На карточке этого не видно, потому что это другой автор и другой проект
Похожая история с готовыми проектами, которыми заменяют платные сервисы: у самой оболочки лицензия одна, а внутри живут десятки чужих
Что это тебе даёт: правило «посмотри лицензию проекта» верное, но недостаточное. Смотреть надо весь список, и делается это одной командой в том же окне, где ты ставил библиотеку. Если ты собираешь продукт в связке с ИИ, проверка кода от нейросети - это соседняя привычка из того же ряда
LGPL внутри: не «нельзя», а «можно с условиями»
Это единственная из шести лицензий таблицы, где ответ не «да» и не «нет». И это ровно то, что приехало ко мне в замере
Сама лицензия описывает случай прямо. В её тексте есть раздел про «объединённую работу» - то есть твой продукт, внутри которого лежит чужая библиотека. Дословно там сказано: ты можешь распространять такую объединённую работу на своих условиях, если выполнишь четыре вещи
- заметно сообщить, что внутри используется эта библиотека и что она под этой лицензией
- приложить копию самой лицензии
- если продукт показывает строки об авторстве при работе, добавить туда и авторство библиотеки
- оставить человеку техническую возможность заменить эту библиотеку на свою версию
Если библиотеку в проект подтянул помощник в редакторе - хоть GitHub Copilot, хоть Cursor - список всё равно смотришь ты, инструмент про лицензии не спрашивает
Первые три - это буквально текстовый файл и пара строк в разделе «о программе». Четвёртое - причина, по которой LGPL-библиотеку подключают отдельным куском, а не вплавляют внутрь своего кода
Что это тебе даёт: увидел LGPL в списке - это не стоп-кран. Это три текстовых пункта работы и одно техническое решение. А вот полноценная GPL в том же месте - действительно стоп: там условие не «сообщи», а «открой весь свой исходник»
Ложная тревога: поле пустое, а разрешение лежит рядом
Второй сюрприз моего замера. Один из 54 кусочков приехал с полностью пустым полем лицензии. Автоматическая проверка на такое реагирует однозначно: разрешения нет, брать нельзя
Я открыл сам каталог этого кусочка. Внутри лежит файл LICENSE, и в нём обычная лицензия MIT с именем автора и годом. Автор просто не продублировал название в служебной карточке пакета
Что это тебе даёт: машина проверяет одно место, а разрешение может лежать в соседнем. Красная строка в списке - это не приговор, а адрес, куда сходить глазами. Десять секунд на открытие файла экономят день поиска замены тому, что и так можно было брать
Обратная сторона того же правила тоже есть, и она хуже: бывает наоборот, когда в карточке стоит знакомое название, а в файле лежит совсем другое. Про это следующий раздел
«Other» на карточке: три проекта, которые выглядят открытыми
7 сентября я прогнал через официальный запрос к GitHub одиннадцать известных проектов и посмотрел, что он отвечает про каждый. Шесть ответили «MIT», два ответили «GPL-3.0», а три ответили странное: «Other», без названия
Я открыл файлы лицензий у всех трёх
- у поисковой системы Elasticsearch в файле лежат сразу три лицензии одновременно, и по умолчанию действуют все три: AGPL, отдельная лицензия сервера и собственная лицензия компании
- у базы MongoDB - собственная лицензия сервера версии 1 от 16 октября 2018 года
- у сервиса автоматизации n8n - лицензия с названием «Sustainable Use License». В том же файле написано ещё две вещи: содержимое всех веток, кроме главной, «не лицензировано» вовсе, а файлы с определённой пометкой в имени требуют платной корпоративной лицензии
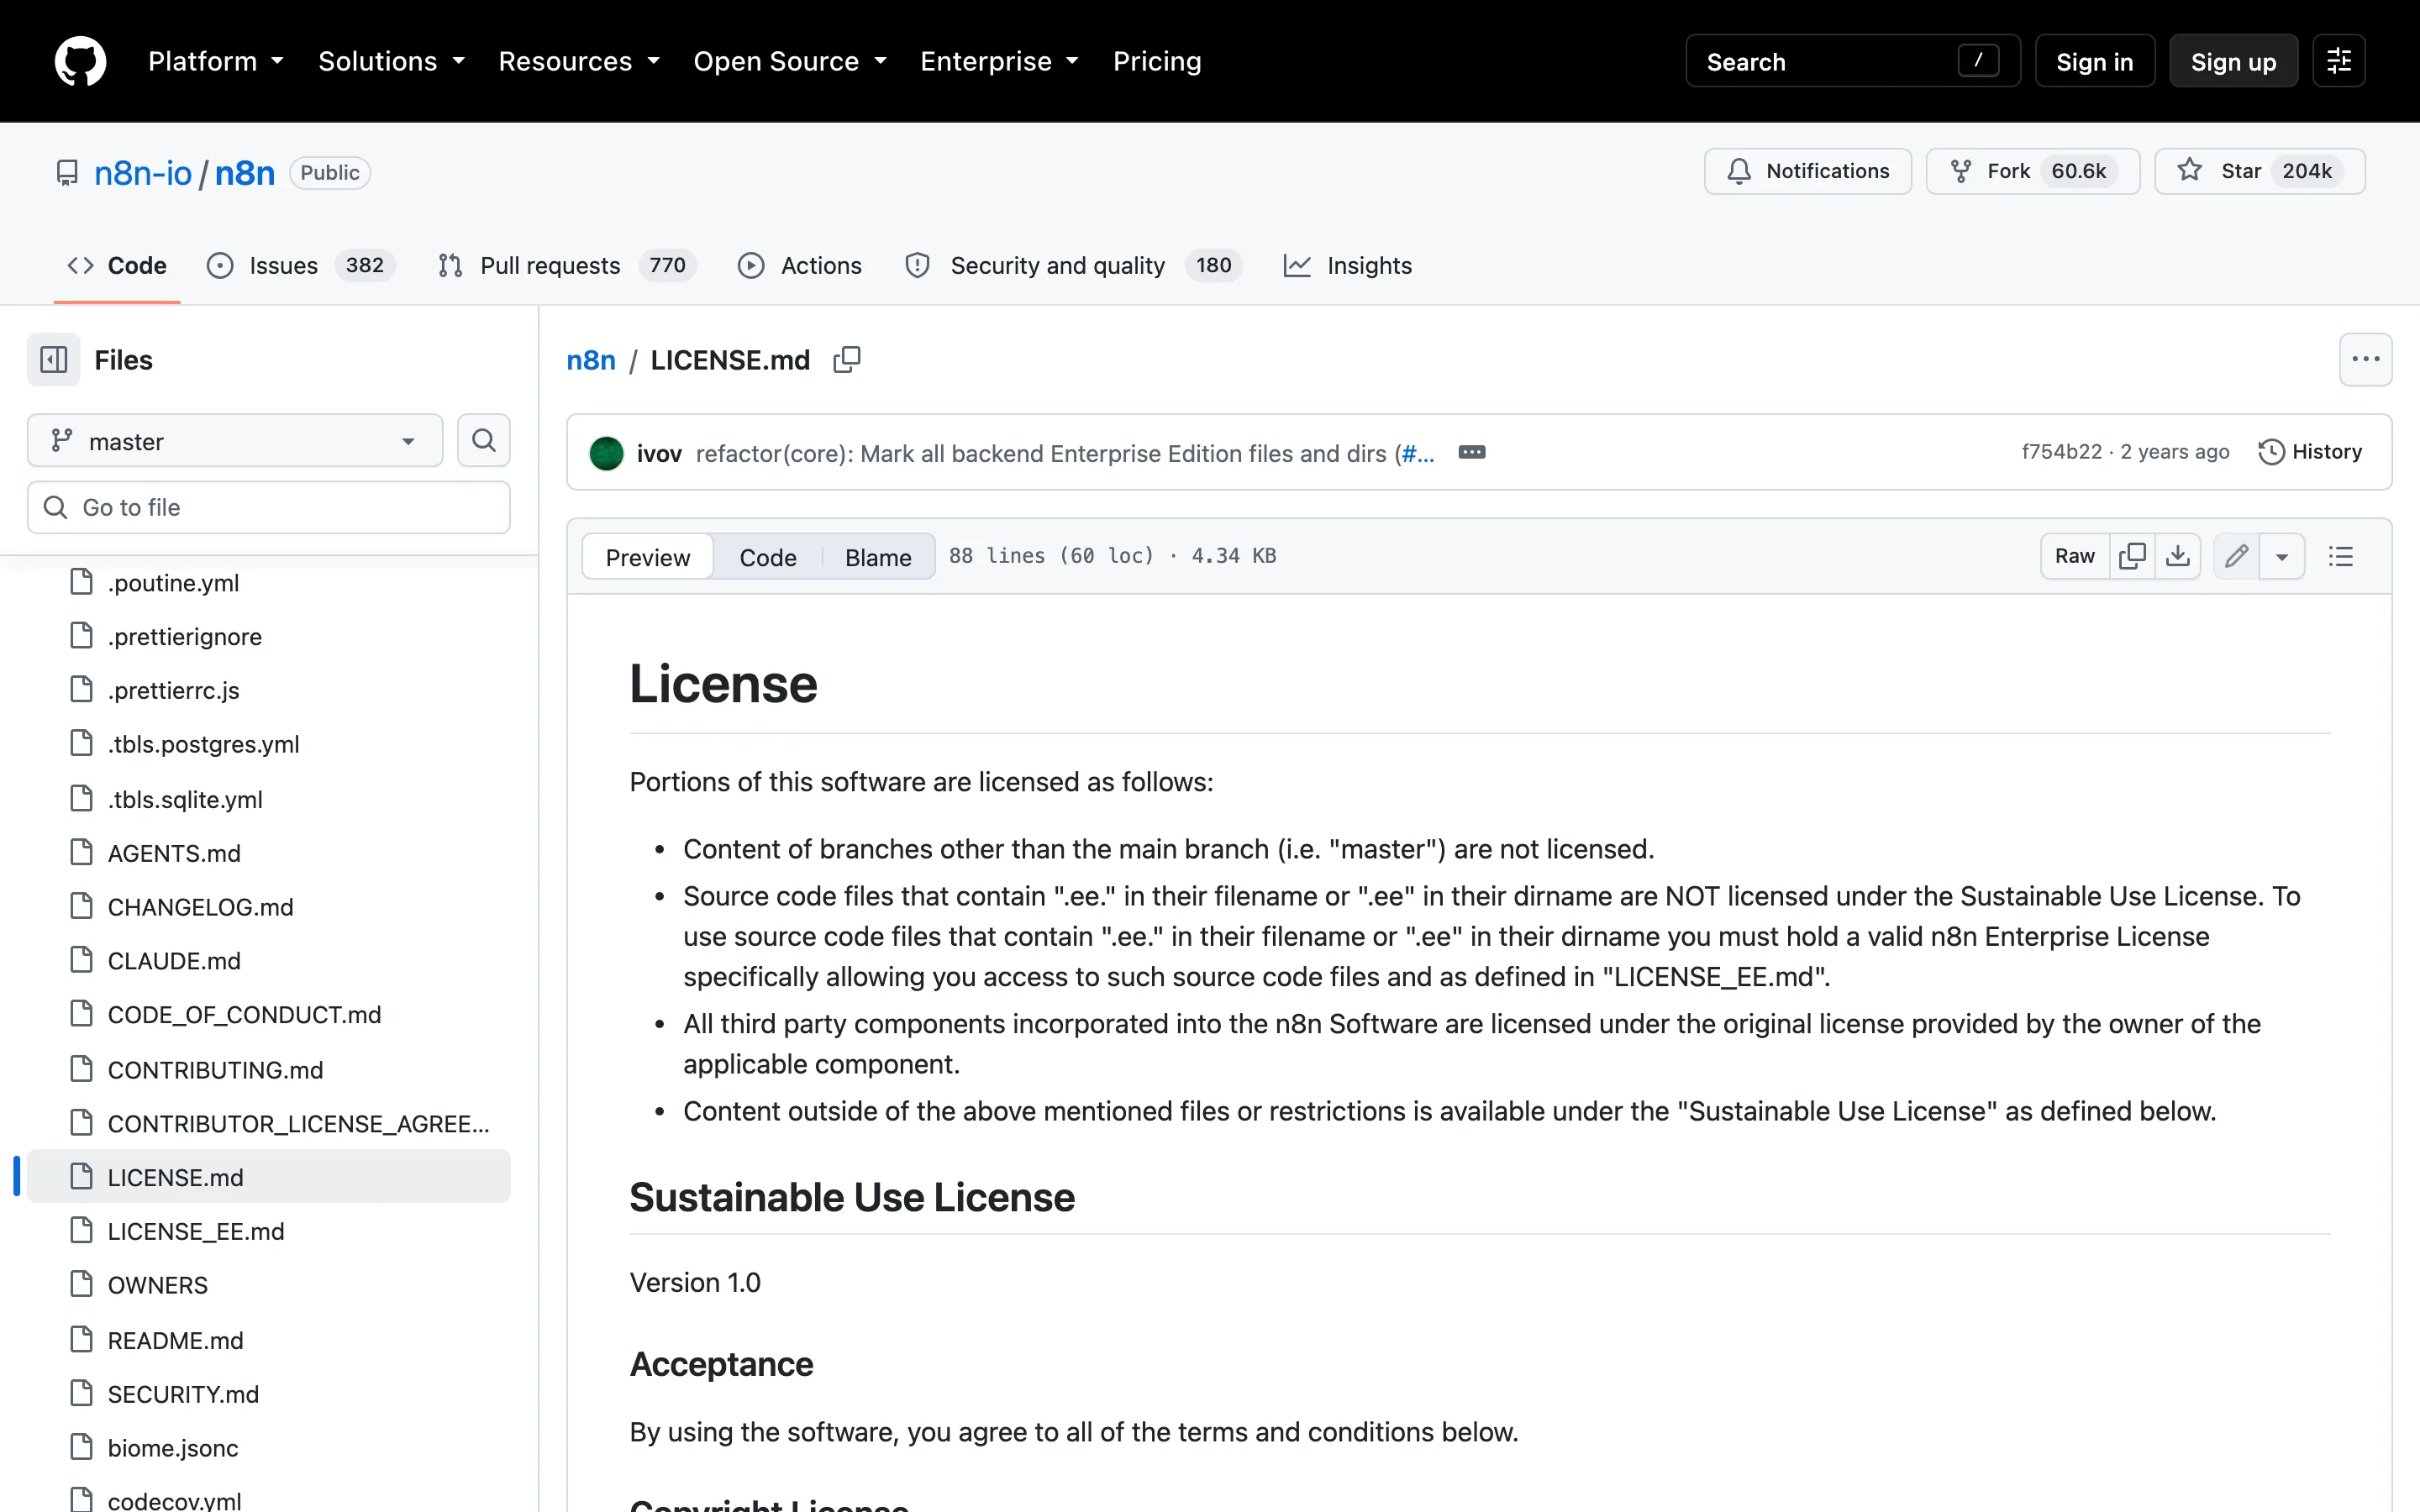
| Проект | Что показал GitHub | Что лежит в файле на самом деле |
|---|---|---|
| Elasticsearch | Other | три лицензии сразу: AGPL, лицензия сервера и своя лицензия компании |
| MongoDB | Other | собственная лицензия сервера, версия 1 от 16 октября 2018 года |
| n8n | Other | Sustainable Use License, ветки кроме главной не лицензированы вовсе |
Таблица прокручивается вбок →
Все три проекта лежат открыто, их код можно читать, скачивать и запускать у себя. Но это не то же самое разрешение, что даёт MIT. Такие лицензии называют «исходник доступен», и они как раз ограничивают то, ради чего ты и пришёл: продавать продукт, построенный на этом коде
Честная поправка к моему же сайту: в разборе десяти открытых проектов вместо платных сервисов n8n стоит как замена платному сервису. Для себя - да, ставь и пользуйся. Как кирпич в продукт на продажу - это другой вопрос и другой ответ
Что это тебе даёт: слово «Other» в карточке - это не «мы не разобрались», это сигнал открыть файл руками. За ним почти всегда стоит лицензия с ограничением на коммерцию
Почему карточка GitHub вообще не гарантия
Тут стоит понять, откуда GitHub берёт название лицензии. Он не читает файл как юрист. Он сравнивает текст файла с коротким списком известных лицензий и, если совпало, показывает название. Не совпало - показывает «Other»
Сам GitHub пишет об этом в своей же справке прямым текстом, и это, пожалуй, главная цитата всей статьи
«we're not lawyers and that we make mistakes like everyone else. For that reason, GitHub provides the information on an "as-is" basis and makes no warranties regarding any information or licenses provided on or through it» - дословно из справки GitHub про лицензирование проекта, раздел Disclaimer, прочитано 07.09.2026. По-русски: мы не юристы и ошибаемся, как все остальные, поэтому информация даётся «как есть» и без гарантий
Что это тебе даёт: карточка справа - это подсказка, а не документ. Документ - файл. Разница между ними стоит ровно один клик, и этот клик и есть второй шаг проверки
Нет файла лицензии - значит брать нельзя
Самая частая ошибка новичка звучит так: раз лицензии нет, значит и ограничений нет, бери свободно. Всё наоборот
По умолчанию любая работа человека, включая код, защищена авторским правом с момента, как он её сделал. Пока автор явно не разрешил - разрешения нет. Отсутствие файла это не «бери», это «нельзя»
Справочный проект самого GitHub формулирует это прямо: если ты нашёл программу без лицензии, это обычно значит, что у тебя нет разрешения от авторов использовать, изменять или распространять её. И тут же перечисляет ровно три варианта, что делать
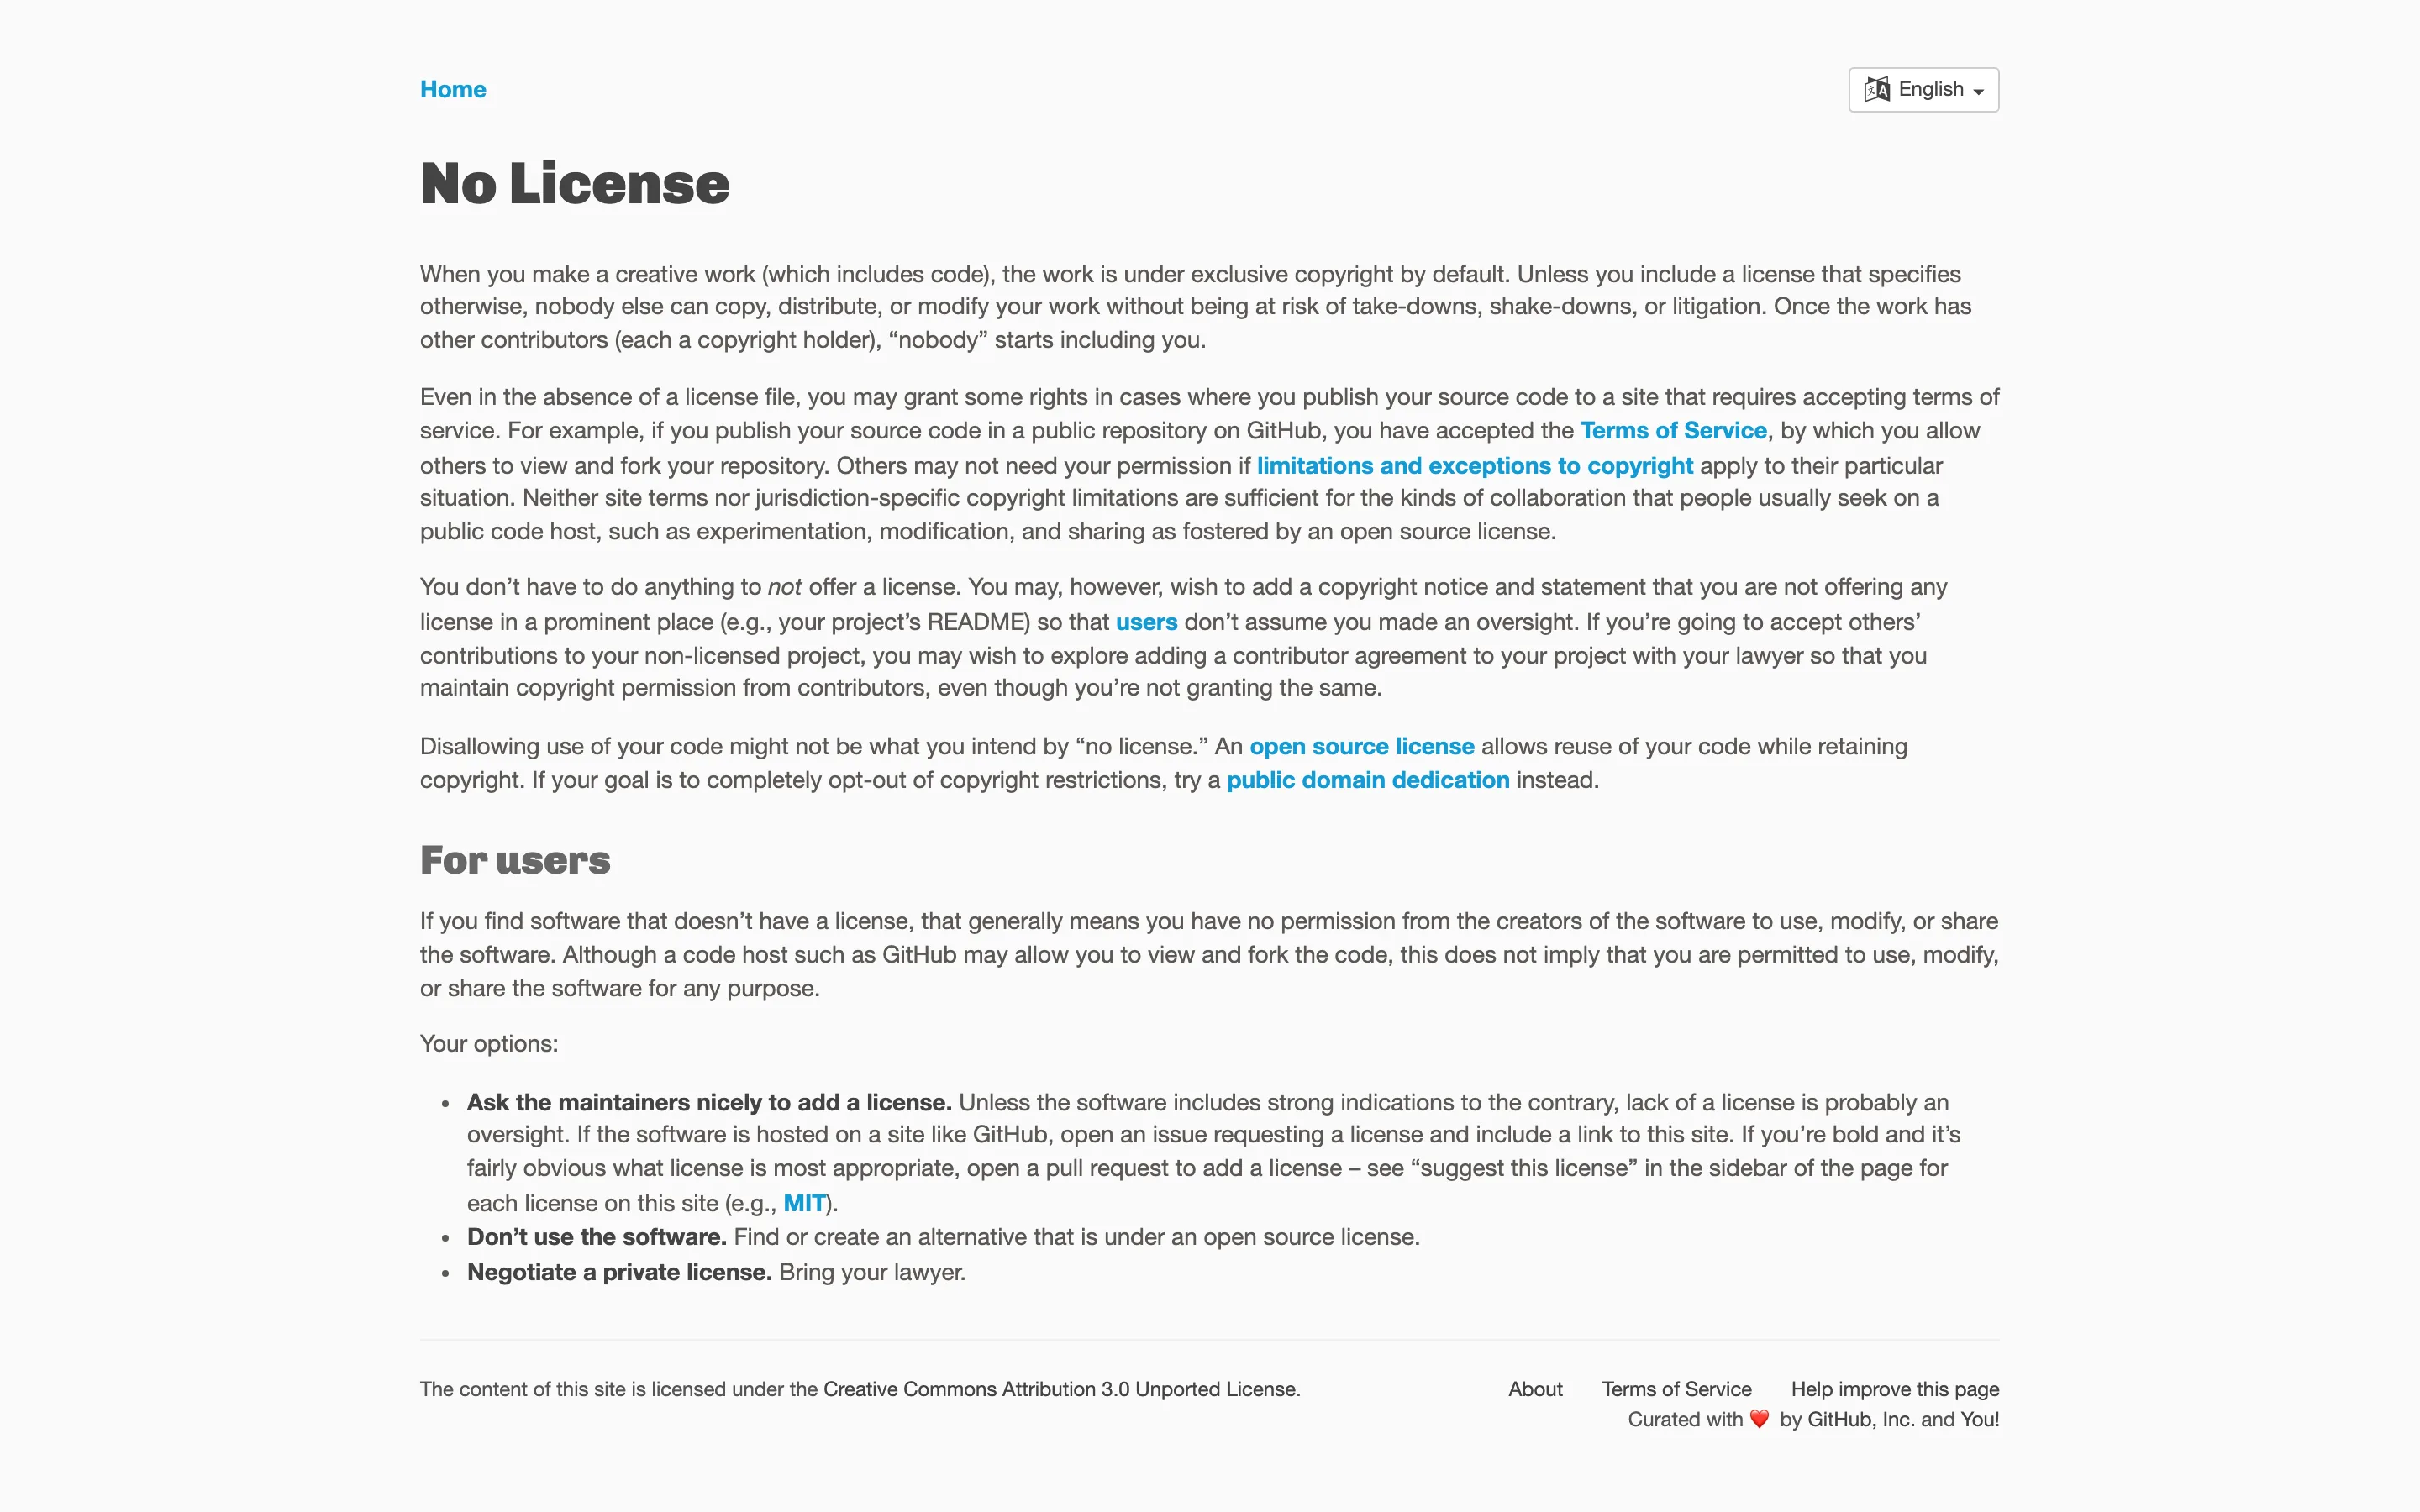
- вежливо попросить автора добавить лицензию. Часто он просто забыл, и по просьбе добавит
- не использовать эту программу и найти замену с нормальным разрешением
- договориться с автором об отдельной частной лицензии. Справочник в этом пункте прямо советует привести юриста
Возможность посмотреть код и сделать его копию внутри самого GitHub тут не помогает: она не даёт права поставить этот код в свой продукт. Про то, чем ещё опасна чужая папка, у меня есть отдельный разбор - чужой репозиторий и Claude Code, там речь про безопасность, а не про право
Что говорит российский закон
Резонный вопрос: всё это англоязычные тексты с зарубежных сайтов, работает ли оно здесь. Работает, и для этого в Гражданском кодексе есть отдельная статья 1286.1 - «Открытая лицензия»
В ней написано так
«Лицензионный договор, по которому автором или иным правообладателем (лицензиаром) предоставляется лицензиату простая (неисключительная) лицензия на использование произведения науки, литературы или искусства, может быть заключен в упрощенном порядке (открытая лицензия)» - Гражданский кодекс РФ, часть 4, статья 1286.1, пункт 1, прочитано 07.09.2026
И там же условие, из-за которого вся конструкция и работает
«Открытая лицензия является договором присоединения. Все ее условия должны быть доступны неопределенному кругу лиц и размещены таким образом, чтобы лицензиат ознакомился с ними перед началом использования соответствующего произведения» - там же, пункт 1
Что это тебе даёт: файл лицензии, лежащий в проекте открыто, - это и есть «условия, доступные неопределённому кругу лиц». Ты присоединяешься к договору самим фактом использования кода на его условиях. Соблюдаешь условия - действуешь легально. Не соблюдаешь - это обычное нарушение чужого права, со всеми последствиями
А если чужой код вставил не ты, а нейросеть
Это второй слой, и его легко перепутать с первым. Одно дело - ты сам зашёл в чужой проект и скопировал оттуда файл: тогда всё, что выше, твоя прямая обязанность
Другое дело - код написала нейросеть по твоей просьбе. В обычном случае она собирает свой текст под твою задачу, а не копирует чужой файл, и вопрос уезжает в другую плоскость: кому принадлежит то, что она написала, и можно ли это продавать. Это отдельная большая тема, и она разобрана у меня в разборе про то, кому принадлежит код от ИИ, вместе со статьями кодекса и позициями сервисов
Исключение помнить стоит. Иногда модель выдаёт узнаваемый чужой кусок почти дословно - целую функцию из известной библиотеки. Тогда лицензия этой библиотеки продолжает действовать, кто бы ни нажимал на клавиши. Поэтому крупные готовые блоки, которые нейросеть притащила целиком, проверяют так же, как если бы ты скопировал их сам
Отдельно про права на результаты сервисов - картинки, музыку, голос: это снова другая тема, она в разборе про авторское право и ИИ
Что положить в свой продукт: один файл на всё
Практический вопрос, на который редко отвечают. Обязанность почти всех разрешительных лицензий звучит одинаково: сохранить текст лицензии и строку авторства. Возникает вопрос - сохранить где
Ответ простой: один текстовый файл рядом с продуктом. Обычно его называют словами «сторонние компоненты» или NOTICE. В нём по одному блоку на каждую чужую часть
- название чужой части и её версия
- имя автора и год из его строки авторства
- название лицензии
- сам текст лицензии или ссылка на него
Куда его класть в проекте и как не потерять при следующей сборке - вопрос из той же серии, что и настройка рабочего места: один раз решил, дальше повторяется само
Собирается он не руками. Тот же список, по которому ты смотрел лицензии на третьем шаге проверки, отдаёт эти данные готовыми. У Apache 2.0 есть дополнительное правило: если у автора рядом лежал файл NOTICE, его содержимое надо донести до твоих пользователей, а не просто упомянуть
Что это тебе даёт: обязанность, которая кажется юридической морокой, закрывается одним файлом на весь продукт. Он пишется один раз и обновляется, когда меняется список чужих частей
Что теперь делать: порядок на сегодня
Порядок не зависит от того, что ты собираешь - лендинг, сервис или инструмент для себя
- зайти на страницу чужого проекта и прочитать название лицензии в правой колонке
- сверить это название с тем, что написано в самом файле лицензии
- посмотреть список того, что проект тянет за собой, и лицензию у каждого, кто приехал
- на каждое GPL и LGPL в этом списке принять решение отдельно, а не пропускать глазами
- за каждым пустым полем лицензии сходить в каталог этого куска и проверить, лежит ли там файл
- собрать один файл со списком чужих частей и положить рядом с продуктом
Что это тебе даёт: ты перестаёшь решать вопрос «а вдруг» и начинаешь решать вопрос «что конкретно у меня внутри». Первое тревожит бесконечно, второе закрывается за один вечер
Отдельная привычка - смотреть, сколько кода вообще пишет помощник и что из этого чужое. Начать с языка можно с Python с нуля, а выбрать инструмент - по разбору лучших для вайбкодинга
Если ты только подступаешься к сборке своими руками, начать стоит с разбора вайбкодинга, а инструменты сравнить в разборе Cursor и Claude Code. Чужие проекты для учёбы, у которых с лицензиями всё в порядке, собраны в подборке семи открытых проектов на GitHub
Где чаще всего спотыкаются
- берут проект с GPL «на попробовать», а он остаётся в продукте до самого запуска
- смотрят лицензию один раз на старте и больше не смотрят, а список чужих частей меняется с каждым обновлением
- видят пустое поле и сразу ищут замену, не открыв соседний файл
- видят «Other» и читают это как «наверное, что-то открытое»
- считают, что раз продукт бесплатный, правила не действуют. Действуют: GPL срабатывает на распространении, а не на продаже
- ставят агента собирать зависимости пачкой и не смотрят, что он притащил
- держат сервис у себя на сервере и думают, что это обход. От AGPL это не спасает, она написана ровно про этот случай
Мой опыт с Claude Code говорит ровно одно: чем раньше проверка встроена в привычку, тем дешевле она стоит. Проверка на старте - две минуты. Проверка на продукте, который уже продаётся, - это переписывание куска и разговор с человеком, который тебе написал
Источники
Все страницы открыты живьём 7 сентября 2026 года, цитаты сняты с самих страниц. Замеры лицензий и списка чужих частей сделаны в тот же день на моей машине, их полные выводы лежат рядом со статьёй в каталоге прогонов
- Правила GitHub, раздел про то, какие права даёт публикация проекта: смотреть и делать копию внутри сервиса, дополнительные права даёт приложенная лицензия - docs.github.com, Terms of Service
- Справка GitHub про лицензирование проекта: как определяется название лицензии сравнением со списком известных, и дословный дисклеймер «мы не юристы и ошибаемся, как все остальные» - docs.github.com, Licensing a repository
- Справочный проект GitHub про отсутствие лицензии: что это значит и три варианта действий - choosealicense.com, No License
- Полный текст лицензии MIT: разрешение и единственная обязанность про строку авторства - opensource.org, MIT License
- Полный текст Apache License 2.0, раздел 4 про условия распространения, пометку изменённых файлов и файл NOTICE - apache.org, Apache License 2.0
- Полный текст GNU GPL v3 - gnu.org, GPL-3.0
- Полный текст GNU LGPL v3, раздел 4 «Combined Works» с четырьмя условиями для продукта с библиотекой внутри - gnu.org, LGPL-3.0
- Гражданский кодекс РФ, часть 4, статья 1286.1 «Открытая лицензия на использование произведения науки, литературы или искусства» - zakonrf.info, статья 1286.1 ГК РФ
Памятка: чужой код в своём продукте
Восемь строк, по которым вопрос закрывается без юриста
Сохрани себе
- лицензия - файл в проекте, а не мнение о том, что «код открытый»
- MIT, Apache, BSD - бери, продавай, свой исходник не показывай
- GPL и AGPL - для закрытого продукта на продажу не подходят
- LGPL - можно, но с четырьмя условиями из её же текста
- нет файла лицензии - значит нельзя, и это не формальность
- карточка на странице проекта - подсказка, документ - файл
- проверять надо не проект, а весь список того, что он привёл
- один файл со списком чужих частей закрывает обязанность по авторству
Что дальше
Собрать продукт и не собрать проблем
За три дня Лагеря мы проходим путь от идеи до работающего куска: что берём готовым, что пишем сами, что проверяем перед тем, как показать людям
Заявка в закрытый канал, одобряю сразу. Бот сам напишет первым и покажет, как забрать три дня Лагеря. Бесплатно
Частые вопросы
Можно ли продавать продукт, внутри которого есть чужой код с GitHub?
Да, если лицензия этого кода разрешает. MIT, Apache 2.0 и BSD разрешают прямо: бери, меняй, продавай, свой исходник не показывай. Обязанность одна - сохранить текст лицензии и строку авторства. GPL и AGPL продавать тоже не запрещают, но требуют открыть весь твой исходник, и для закрытого продукта это обычно означает «не подходит»
Что значит, если у проекта на GitHub нет файла лицензии?
Это значит, что брать код нельзя. Отсутствие лицензии - не свобода, а запрет по умолчанию: работа защищена авторским правом с момента создания, и пока автор явно не разрешил, разрешения нет. Возможность посмотреть код и сделать копию внутри GitHub права поставить его в свой продукт не даёт
Чем MIT отличается от GPL для моего продукта?
Одним вопросом из трёх: обязан ли ты открыть свой исходник. У MIT ответ «нет», ты держишь свой код закрытым и просто сохраняешь строку авторства. У GPL ответ «да»: распространяешь продукт с таким кодом внутри - открываешь весь исходник на тех же условиях. Продавать при этом можно в обоих случаях
Что делать, если у чужого кода лицензия LGPL?
Брать можно, свой код закрывать тоже можно, но нужно выполнить четыре условия из текста самой лицензии: заметно сообщить, что библиотека внутри, приложить копию лицензии, упомянуть её авторство рядом со своим и оставить человеку возможность заменить эту библиотеку своей версией. Практически это текстовый файл, пара строк в разделе «о программе» и подключение библиотеки отдельным куском
Почему на карточке проекта написано Other?
Потому что GitHub определяет лицензию сравнением файла с коротким списком известных, и когда текст не совпал ни с одним, показывает Other. За этим словом обычно стоит собственная лицензия компании, ограничивающая коммерческое использование. Мой замер 7 сентября 2026 года дал три таких проекта из одиннадцати: Elasticsearch, MongoDB и n8n
Где посмотреть список того, что проект тянет за собой?
На самом GitHub у проекта есть вкладка с разбором, а в ней пункт про зависимости: там список и лицензия у каждой строки. На моём прогоне 7 сентября 2026 года у одной библиотеки для картинок GitHub насчитал 81 запись. На своей машине список получается длиннее, потому что показывает не объявленное, а фактически приехавшее. Как забрать сам проект - в разборе про скачивание с GitHub
Достаточно ли посмотреть лицензию самого проекта?
Нет, и это главная ловушка. В мой пустой проект три вписанные строки привели 54 чужих кусочка кода от разных авторов, и лицензия у каждого своя. Проверка карточки показала бы три из пятидесяти четырёх. Смотреть нужно весь список того, что приехало
Работают ли лицензии MIT и GPL по российскому закону?
Да. В Гражданском кодексе есть статья 1286.1 «Открытая лицензия»: лицензионный договор может быть заключён в упрощённом порядке, и такая лицензия является договором присоединения. Условия должны быть доступны неопределённому кругу лиц до начала использования - файл лицензии в открытом проекте это условие и выполняет
Что делать, если поле лицензии пустое, а файл лежит?
Открыть файл и прочитать его. В моём замере один из 54 кусочков приехал с пустым служебным полем, а внутри каталога лежал обычный файл с лицензией MIT. Автор просто не продублировал название в карточке. Пустое поле - это адрес, куда сходить глазами, а не приговор
Нужно ли что-то делать, если я взял код с лицензией MIT?
Да, одно действие: сохранить текст лицензии и строку авторства внутри своего продукта. Обычно это один текстовый файл со списком чужих частей, который лежит рядом с продуктом. Выбросить строку авторства из взятого куска - это уже нарушение условий, даже при самой мягкой лицензии
А если чужой код в проект вставила нейросеть?
Проверять всё равно стоит. Обычно модель пишет свой текст под задачу, и тогда вопрос уходит в другую плоскость - кому принадлежит сгенерированный код. Но иногда она выдаёт узнаваемый чужой кусок почти дословно, и тогда лицензия исходной библиотеки продолжает действовать независимо от того, кто нажимал клавиши
Спасает ли от GPL то, что я не раздаю программу, а держу сервис у себя?
От обычной GPL - иногда да, потому что её условие срабатывает на распространении. От AGPL - нет: она написана ровно про этот случай и требует открыть исходник, даже когда ты просто держишь сервис онлайн и файлом никому ничего не отдаёшь
Что положить в продукт, чтобы закрыть обязанность по авторству?
Один текстовый файл рядом с продуктом, по блоку на каждую чужую часть: название и версия, автор и год, название лицензии, её текст или ссылка. У Apache 2.0 есть добавка: если у автора рядом лежал файл NOTICE, его содержимое надо донести до твоих пользователей