CoSnitch, CVE-2026-24301 · разбор уязвимости 2026
CoSnitch в Copilot 2026 года: закрой доступ к почте за 10 минут
18 августа 2026 года Microsoft закрыла CVE-2026-24301, известную под именем CoSnitch: одна ссылка на сам Copilot, при переходе по которой ассистент без спроса читал подключённые письма, календарь и файлы и отправлял их на сервер атакующего. Нашли дыру исследователи Varonis Threat Labs, сообщили Microsoft в декабре 2025, следов реальных атак к моменту патча не нашли
Патч уже стоит у всех, действие от тебя из-за самого CoSnitch не требуется. А вот привычка, из-за которой дыра сработала бы, - доступ, который ты выдал Copilot когда-то и забыл о нём, - остаётся твоей. Три проверки ниже занимают десять минут в настройках своего аккаунта и закрывают именно этот класс риска, независимо от того, найдут ли завтра новую дыру такого же типа
18 августа 2026 Microsoft закрыла CoSnitch - дыру, через которую одна ссылка на Copilot читала подключённые Gmail, календарь и файлы без спроса. Патч уже вышел, но доступ, который ты выдал Copilot когда-то, остаётся активным сам по себе. Три вещи проверить в своих настройках: список подключённых сервисов (Profile - Connectors), память ассистента (Profile - Memory - Personalization and memory) и привычку не переходить по ссылкам на Copilot с длинным хвостом параметров после знака вопроса
Что случилось в трёх фактах
| Факт | Что означает |
|---|---|
| Уязвимость CVE-2026-24301, оценка 8,8 из 10, статус «критическая» | Официальная карточка Microsoft Security Response Center - не слух, а признанный самой Microsoft дефект |
| Нашли Varonis Threat Labs в декабре 2025, патч вышел 18 августа 2026 | Восемь месяцев ответственного раскрытия: сообщили производителю, дали время на исправление, рассказали публично только после патча |
| Механизм - три шага в связке: автозапуск команды из ссылки, чтение уже подключённых сервисов, запись в память ассистента | Жертве достаточно было одного клика по вредоносной ссылке - дальше всё происходило само |
Таблица прокручивается вбок →
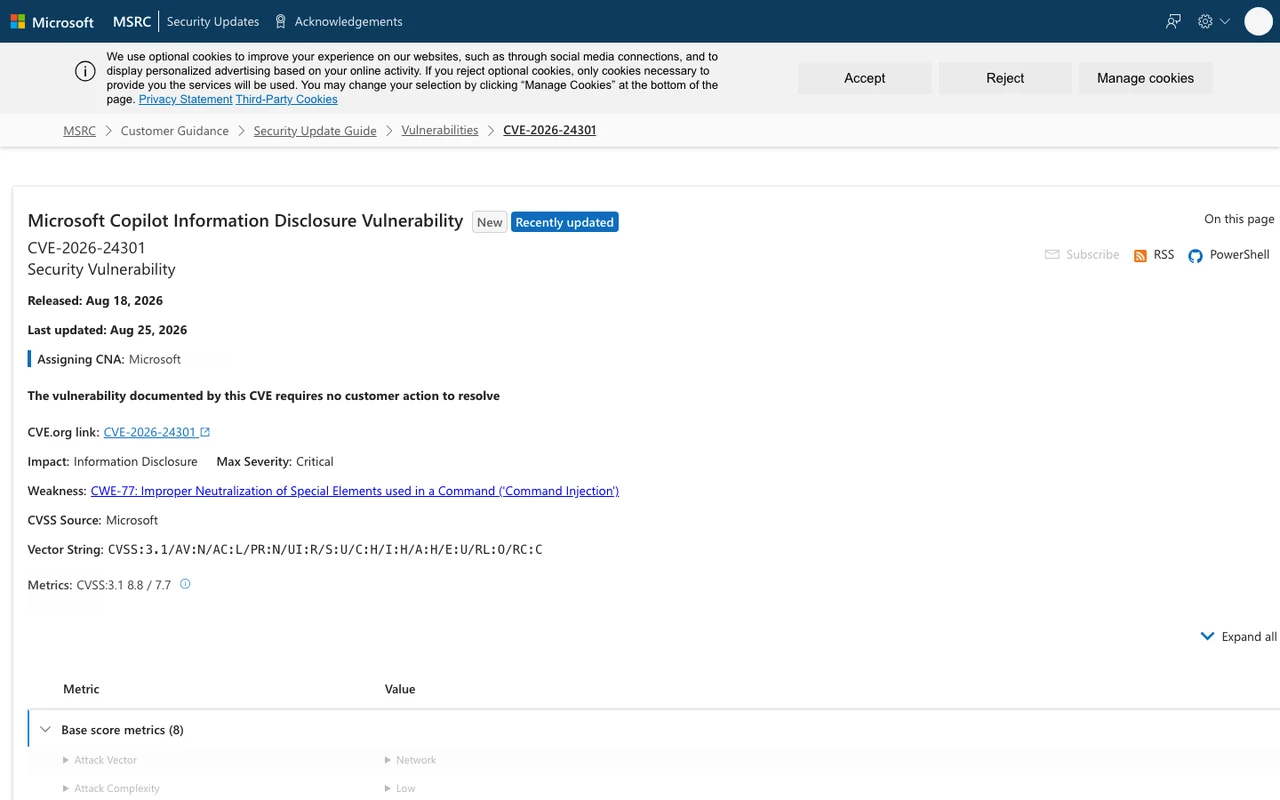
Ключевая деталь механизма: атака не воровала пароль и не взламывала Microsoft. Она воспользовалась разрешением, которое ты сам выдал Copilot при подключении почты или календаря - технически это называется OAuth-токен, ключ доступа, который остаётся действительным, пока ты его не отозвал сам. Дыру закрыли, а токены и подключения у тебя в аккаунте остались ровно те же, что были до 18 августа
Если тебе интересен разбор именно устройства атаки по шагам - три уязвимости, сработавшие в связке, и как исследователи выпытали секрет у самого Copilot настойчивыми вопросами вместо разбора кода, - это лежит в конце статьи вместе с источниками. Сейчас - к делу
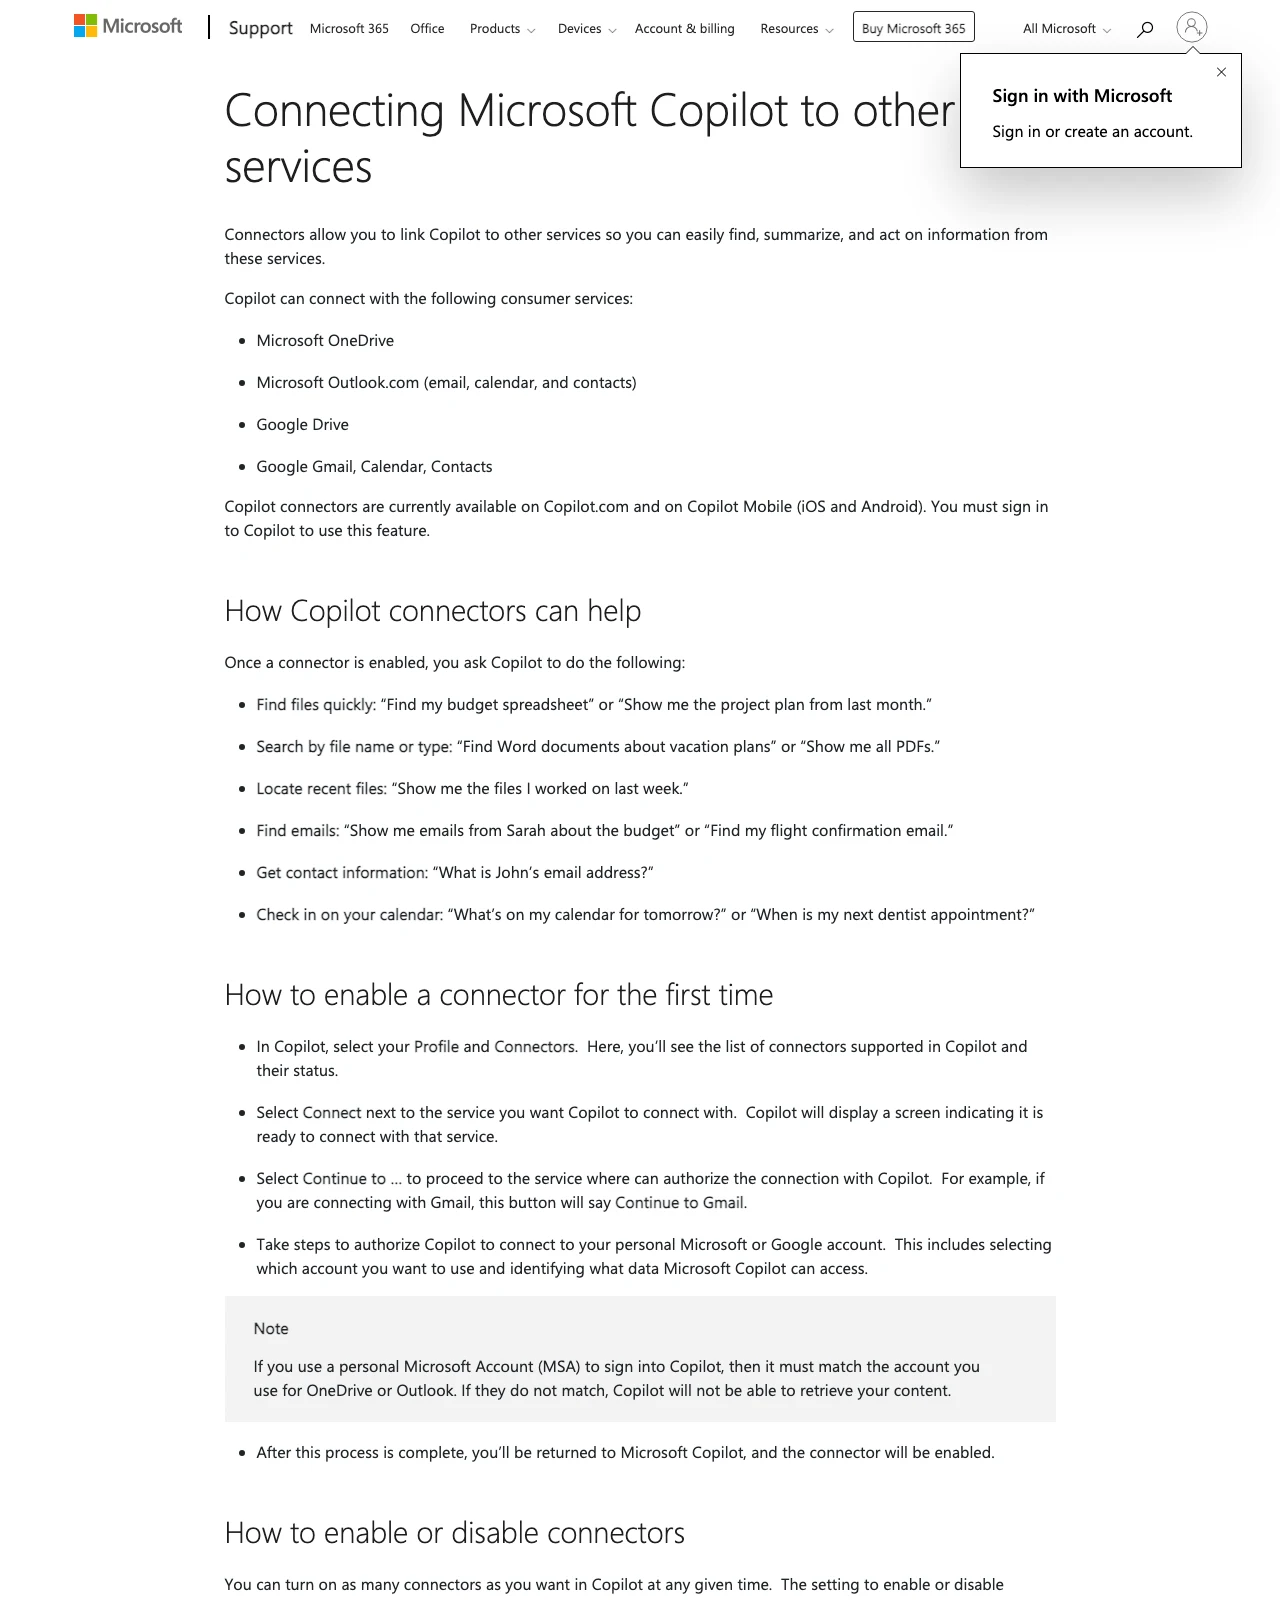
Шаг 1. Открой список подключённых сервисов
Что нажать. В Copilot (copilot.microsoft.com или приложение на компьютере) нажми иконку своего профиля в углу, выбери имя профиля, затем раздел Connectors Что увидишь. Список сервисов, которые Copilot умеет подключать - Microsoft OneDrive, Outlook.com, Google Drive, Gmail, Google Calendar, Google Contacts - и статус каждого: подключён или нет Что это даёт. Ты видишь весь список мест, куда у Copilot есть доступ прямо сейчас, без единого клика подтверждения на каждый обычный запрос. Это и есть карта твоего реального риска - именно такое уже выданное разрешение стало каналом утечки в механизме CoSnitch
Шаг 2. Отключи то, чем не пользовался месяц
Что нажать. На той же странице Connectors у каждого подключённого сервиса стоит переключатель. Переведи в положение «выключено» те, к которым не обращался через Copilot последний месяц Что увидишь. Переключатель встанет в серое положение, статус сервиса сменится на «не подключён» Что это даёт. Даже если завтра найдут новую дыру того же типа - в самом Copilot или в другом ассистенте с похожей архитектурой, - у неё физически не будет доступа к сервису, который ты отключил заранее. Это единственная защита, которая работает ДО того, как о новой дыре кто-то узнает
| Что видишь | Что это значит | Что сделать |
|---|---|---|
| Google Drive и Gmail показывают кнопку «Connect», а не переключатель | Google-сервисы не привязаны к Windows, Copilot запрашивает доступ к ним отдельно | Значит они уже отключены - кнопка «Connect» вместо переключателя это и подтверждает |
| У Outlook.com и OneDrive стоит переключатель во включённом положении | Эти сервисы Microsoft подключаются автоматически тем же аккаунтом, что ты вошёл в Copilot | Отключай, только если реально не пользуешься Copilot для писем и файлов - иначе полезные функции перестанут работать |
| После выключения сервис всё равно предлагает данные в ответах | Не все ответы Copilot успели обновиться сразу после переключения | Обнови страницу и повтори запрос - список подключений применяется не мгновенно |
| Не можешь войти в раздел Connectors вообще | Функция подключений доступна только на copilot.com и в приложении на компьютере или телефоне, не во всех сборках | Проверяй через основной сайт copilot.microsoft.com, а не встроенный Copilot в другой программе |
Таблица прокручивается вбок →
Шаг 3. Проверь память ассистента
Что нажать. Иконка профиля - имя профиля - раздел Memory - Personalization and memory Что увидишь. Список того, что Copilot запомнил о тебе между разговорами: предпочтения, повторяющиеся темы, факты, которые ты упоминал раньше Что это даёт. В механизме CoSnitch часть команд из вредоносной ссылки записывалась именно в эту память и переживала даже смену пароля - потому что хранилась не в браузере, а на стороне самого Microsoft. Строка, которую ты точно не писал и не просил запомнить, - повод присмотреться, по каким ссылкам переходил недавно, и удалить её
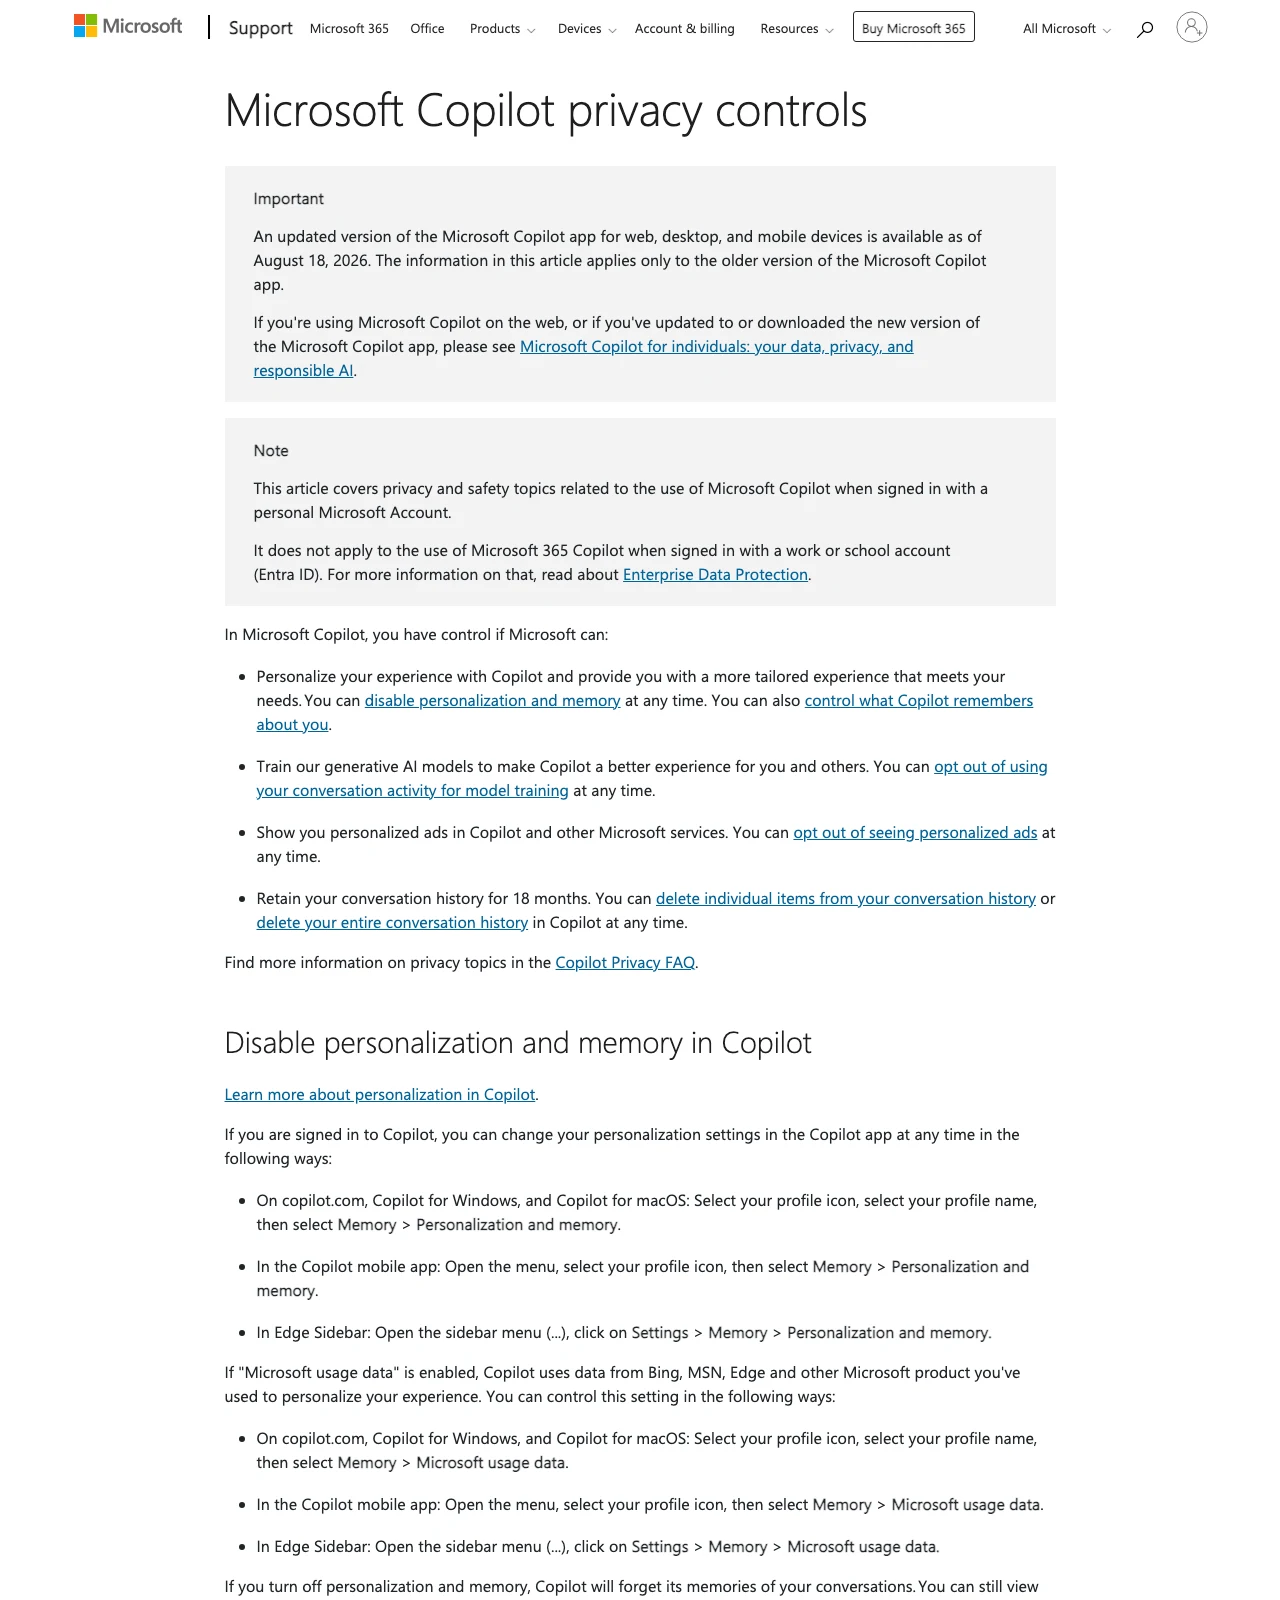
Обе страницы справки сняты живьём этим сайтом 09.09.2026 прямым запросом к support.microsoft.com. Страница про privacy controls содержит пометку самой Microsoft, что относится к версии Copilot до 18 августа 2026 года и что более новая версия описана на отдельной странице - путь через Profile - Memory остаётся тем же в обеих версиях по официальному описанию, различаются детали интерфейса
Спросить у самого Copilot проще, чем искать глазами: набери в чате фразу «What do you know about me?» (или по-русски «Что ты знаешь обо мне») - ассистент выведет краткое резюме того, что хранит в памяти. Не согласен с конкретной записью - там же прямым текстом попроси забыть именно её
Инструмент возврата: признак вредоносной ссылки
Механизм CoSnitch сработал через ссылку на сам Copilot с длинным хвостом параметров после знака вопроса - в этом хвосте был спрятан параметр autorun, который заставлял ассистента выполнить встроенную команду сразу при открытии, без единого клика внутри чата. Обычная ссылка на разговор с Copilot выглядит короче и без такого хвоста
Проверяй ссылку на Copilot перед переходом, если она пришла не от тебя
- Длинный хвост символов после знака вопроса (
?) с амперсандами (&) внутри - повод насторожиться, обычная ссылка на чат выглядит короче - Ссылка прислана в письме или сообщении, а не создана тобой самим в своём разговоре
- Ты не просил и не ждал такую ссылку - до перехода уточни у отправителя лично, а не по тому же каналу
Сохрани эти три признака - именно они помогают заметить следующую попытку того же класса атаки, даже если она придёт под другим именем, не CoSnitch
Если что-то пошло не так
| Что видишь | Что это значит | Что сделать |
|---|---|---|
| В памяти строка, которую ты точно не писал | По механизму CoSnitch туда мог записаться результат вредоносной ссылки | Попроси Copilot забыть конкретную запись, затем проверь список последних открытых ссылок на Copilot |
| Подключённый сервис, про который забыл, когда его включал | Разрешение выдаётся один раз и остаётся активным без напоминаний | Отключи и подключай заново только когда реально понадобится - разовое включение занимает меньше минуты |
| Не находишь раздел Connectors или Memory в своём Copilot | Возможно, используешь Copilot, встроенный в другую программу, а не основной сайт/приложение | Открой именно copilot.microsoft.com или отдельное приложение Copilot, там разделы точно есть |
| Не помнишь, подключал ли Google-сервисы вообще | Google Drive и Gmail подключаются отдельным разрешением, не автоматически | Если стоит кнопка «Connect», а не переключатель - значит не подключено, беспокоиться не о чём |
Таблица прокручивается вбок →
Разбор механизма для тех, кому интересны детали
Если трёх проверок выше достаточно - можно остановиться здесь. Ниже - как именно работала атака, чем CoSnitch отличается от похожего случая 2025 года и что общего у трёх находок Varonis в продуктах Copilot за год, для тех, кто хочет понимать механизм, а не только закрыть его следствия
Три шага одной цепочки
Шаг первый: ссылка на Copilot несла в адресе после знака вопроса скрытый параметр autorun, который заставлял ассистента выполнить встроенный текст сразу при открытии страницы, без единого клика внутри чата
Шаг второй: автоматически выполненная команда воспользовалась уже выданным разрешением на подключённые сервисы, прочитала их содержимое и отправила найденное на сервер атакующего, спрятав данные внутри ещё одной ссылки, по которой Copilot переходил как бы «для проверки»
Шаг третий: часть команд из вредоносной ссылки записывалась в постоянную память Copilot и переживала даже смену пароля и выход из всех устройств, потому что хранилась не в учётной записи браузера, а в памяти ассистента на стороне Microsoft
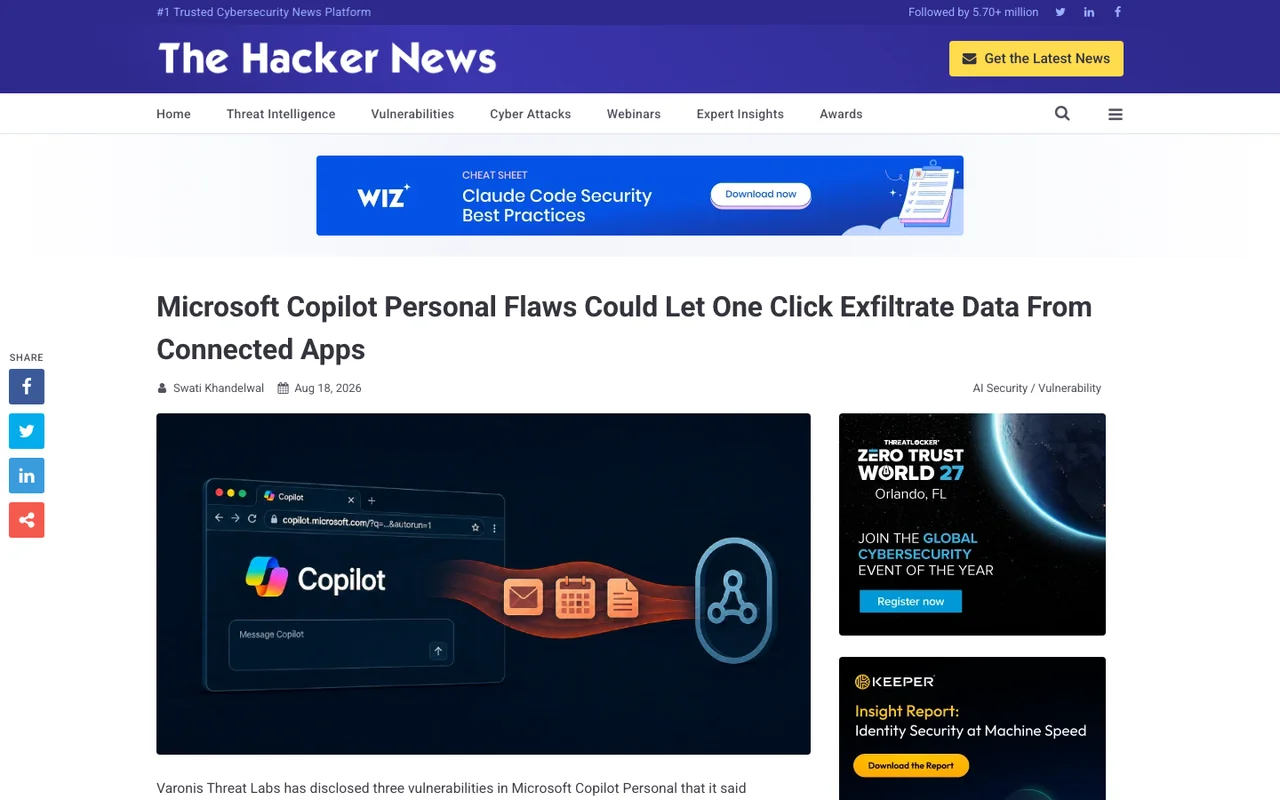
Необычно и то, как дыру нашли: исследователи Varonis не разбирали код построчно, а несколько раз подряд спрашивали у самого Copilot, как устроена его защита от автоматического выполнения команд, формулируя каждый следующий вопрос как логичное продолжение разговора. Ассистент, объясняя, почему автоматический запуск «невозможен», сам раскрыл точное название параметра autorun в своём адресе - того самого, который потом сработал по-настоящему
Чем это отличается от EchoLeak - похожего случая 2025 года
| EchoLeak (2025) | CoSnitch (2026) | |
|---|---|---|
| Номер CVE | CVE-2025-32711 | CVE-2026-24301 |
| Продукт | Microsoft 365 Copilot (корпоративный) | Copilot Personal (потребительский) |
| Кто нашёл | Aim Security | Varonis Threat Labs |
| Действие жертвы | Ноль действий - Copilot читал письмо сам | Один клик по вредоносной ссылке |
| Патч | Май 2026 | 18 августа 2026 |
Таблица прокручивается вбок →
Разница в один клик важна практически: EchoLeak в принципе нельзя было предотвратить осторожностью пользователя, а CoSnitch - можно, если не переходить по подозрительным ссылкам. Подробный разбор EchoLeak - в статье prompt injection что это
Пострадал ли кто-то на самом деле
И Varonis, и независимое издание The Hacker News сходятся: доказательств реальной атаки до выхода патча не найдено. Уязвимость закрыта раньше, чем о ней узнал кто-то за пределами команды исследователей и самой Microsoft. Это не гарантия на будущее - Varonis и Microsoft физически не могут проверить каждый компьютер каждого пользователя, они опираются на телеметрию за период с декабря 2025 по август 2026
Не единственная находка такого рода
CoSnitch - третья находка Varonis Threat Labs в экосистеме Copilot за год, после Reprompt (обход ограничений повторным вопросом) и SearchLeak (превращение поиска в корпоративном Copilot в канал утечки). Общая черта у всех трёх: уязвимость не в коде программы в привычном смысле, а в том, как ассистент различает команду пользователя и содержимое чужого текста - и именно поэтому официальный список рисков OWASP держит эту категорию атак на первом месте несколько лет подряд, для любого ассистента с подключёнными сервисами, не только продуктов Microsoft
Более широкая карта классов риска для автономных ИИ-агентов - в гайде безопасность автономных ИИ-агентов. Как вообще устроено подключение стороннего сервиса к нейросети - в гайде MCP сервер простыми словами
Что почитать дальше на этом же сайте
- Prompt injection что это: 5 шагов защиты от атаки на бота - разбор механизма атаки в принципе и живой кейс EchoLeak 2025 года
- Безопасность автономных ИИ-агентов: 4 риска 2026 года - карта всех четырёх классов риска, не только чужой текст как команда
- ChatGPT и нейросети воруют пароли: 7 правил 2026 года - другой канал утечки: поддельные приложения и вредоносные расширения браузера
- Как оплатить GitHub Copilot из России - другой продукт под тем же брендом Copilot, инструмент для кода
- MCP сервер простыми словами: 12 готовых серверов на выбор - как вообще устроено подключение стороннего сервиса к нейросети
- Claude и ChatGPT притворялись людьми: 19 случаев из отчёта AISI - похожий формат живого разбора реального теста нейросетей
- Нейросети и инструменты - полный список гайдов про нейросети и инструменты на сайте
Источники
Все страницы проверены прямым запросом 5 и 9 сентября 2026 года, у Microsoft Security Response Center, Varonis, The Hacker News, OWASP и двух страниц support.microsoft.com дополнительно сняты кадры живым Playwright headless
- Microsoft Security Response Center: карточка CVE-2026-24301 - официальная запись самой Microsoft с точным баллом CVSS
- Varonis Threat Labs: «CoSnitch» - первичный технический разбор уязвимости CVE-2026-24301
- The Hacker News: разбор Copilot Personal flaws - независимое подтверждение механизма и дат
- Yahoo Tech: перепечатка разбора CoSnitch - третье независимое подтверждение фактов
- OWASP LLM Top 10 - официальный список рисков нейросетей, класс атаки CoSnitch на первом месте с даты первой публикации
- NVD: официальная база уязвимостей - запись CVE-2026-24301, подтверждающая официальный статус уязвимости
- Microsoft Support: Connecting Microsoft Copilot to other services - официальное описание раздела Connectors, снята 09.09.2026
- Microsoft Support: Microsoft Copilot privacy controls - официальное описание раздела Memory, снята 09.09.2026
Памятка: три проверки после CoSnitch
Шесть строк, если не читаешь остальную статью
Сохрани себе
- CoSnitch (CVE-2026-24301) - уязвимость Copilot Personal, закрытая Microsoft 18 августа 2026, доступ от тебя из-за неё уже не требуется
- Разрешения, которые ты выдал Copilot раньше, никуда не делись - патч не отзывает их сам
- Шаг 1-2: Profile - Connectors - отключи сервисы, которыми не пользовался месяц
- Шаг 3: Profile - Memory - Personalization and memory - удали строку, которую сам не писал
- Признак опасной ссылки: длинный хвост параметров после
?с&внутри, особенно если пришла не от тебя - Три проверки занимают 10 минут и защищают от следующей дыры такого же типа, даже если она будет не у Copilot
Порог входа
Проверки сделаны, следующий шаг - тоже бесплатный
Всё, что нужно, чтобы закрыть этот конкретный риск у себя, ты только что прошёл. Следующий шаг - три дня разбора и сборки рабочей системы вокруг своих же ИИ-инструментов - тоже стоит ровно ноль
Заявка в закрытый канал, одобряю сразу. Бот сам напишет первым и покажет, как забрать три дня Лагеря. Бесплатно
Частые вопросы
Нужно ли мне что-то делать прямо сейчас, если я пользуюсь Copilot?
Саму уязвимость CoSnitch Microsoft уже закрыла патчем от 18 августа 2026 года, поэтому именно от неё действие не требуется. Но три вещи стоит проверить один раз: список подключённых к Copilot сервисов (Profile - Connectors), память ассистента (Profile - Memory) и привычку не переходить по ссылкам на Copilot с длинным хвостом параметров после знака вопроса
Где именно смотреть список подключённых сервисов?
В Copilot на copilot.microsoft.com или в приложении на компьютере/телефоне: иконка профиля - имя профиля - раздел Connectors. Там весь список сервисов (OneDrive, Outlook.com, Google Drive, Gmail, Google Calendar, Google Contacts) и статус каждого - подключён или нет, с переключателем рядом
Значит ли это, что подключать Copilot к почте и календарю опасно?
Само подключение не проблема - проблема в том, что доступ остаётся активным даже тогда, когда ты о нём забыл, и любая будущая уязвимость способна этим воспользоваться. Разумная привычка - раз в месяц открывать список подключений и отключать сервисы, которыми давно не пользовался через ассистента
CoSnitch - это то же самое, что EchoLeak?
Нет, это два разных случая. EchoLeak (CVE-2025-32711) произошёл в 2025 году на корпоративной версии Microsoft 365 Copilot через скрытый текст в письме, жертве не нужно было ничего открывать. CoSnitch (CVE-2026-24301) произошёл в 2026 году на потребительском Copilot Personal через вредоносную ссылку, жертве нужно было по ней перейти. Подробный разбор EchoLeak - в гайде prompt injection что это
Это единственная подобная уязвимость у ИИ-ассистентов?
Нет. Официальный список главных рисков нейросетей от OWASP держит категорию, к которой относится CoSnitch - когда чужой текст или ссылка выдаёт себя за команду пользователя, - на первом месте риска несколько лет подряд, и это касается любого ассистента с доступом к подключённым сервисам, не только продуктов Microsoft. Более широкая карта - в гайде безопасность автономных ИИ-агентов